sexta-feira, 11 de setembro de 2026Informação em atualização contínua

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 6 dias

Após o painel de investigação marcar teste positivo de drogas, o Air India saque o piloto de voo Phuket-Delhi

A Air India na sexta-feira terminou os serviços do Piloto-em-Comando (PIC) do seu voo Phuket-Delhi IA 2379 com efeito imediato após o teste positivo para uma substância psicoativa, horas após a investigação preliminar no mês de Agosto 4 o acidente marcou o resultado do teste como uma preocupação grave e procurou ação prioritária do regulador da aviação. O Piloto-em-Comandante do voo Phuket-Delhi deu positivo para...
Tecnologiahá 6 dias

TD Waterhouse Canada Inc. Tem $ 863.95 Milhões de posições em Enbridge Inc $ENB

Leia TD Waterhouse Canada Inc. Tem $ 863.95 Milhões de posições em Enbridge Inc $ENB no Mercados Diário TD Waterhouse Canada Inc. levantaram suas propriedades em Enbridge Inc ( NYSE:ENB – Relatório Livre ) (TSE:ENB) por 1.0% na 2 o quarto, de acordo com o arquivo mais recente com a SEC. A empresa é de propriedade 16,189,798 ações da empresa pipeline após a compra de um adicional 164,934 compartilhamentos durante...

Tecnologiahá 6 dias

Os olhos secos são comuns nas mulheres. Aqui está o motivo por que você não deve ignorá-los

Pesquisas sugerem que cerca de metade de todas as mulheres nos anos de transição menopáusica experimentam sintomas, como olhos vermelhos, aquosos ou sensações de cereja. Os turnos hormonais desempenham um papel, assim como muitos outros fatores. Para parafrasear Jane Austen, é uma verdade universalmente reconhecida que uma mulher que se aproxima da meia idade irá experimentar alterações físicas que a levarão de...

Tecnologiahá 6 dias

Assistente a morrer Bill MP ‘confident. Commons votará sim apesar da abstinência do PM

A legislação está de volta ao Parlamento depois de ficar sem tempo no início deste ano. Lauren Edwards é a nova face do projeto de lei de morte assistida no Parlamento (Aaron C hown/PA) O deputado que agora está diante da proposta de legalizar a morte assistida na Inglaterra e Gales insistiu que ela é.confident. ele vai passar uma votação próxima e disse que ela não está preocupada com a decisão do...

Tecnologiahá 6 dias

GPT‐ 6 Astra rollout: OpenAI promete 'rede de banco para todos os dias que você não tiver acesso ao Astra'

A OpenAI lançou GPT- 6 Astra, o modelo mais inteligente e alinhado do mundo, em setembro 2026., o CEO da OpenAI Sam Altman pediu desculpas pelo seu lançamento.. OpenAI está compensando pelo "rollout da messy" de sua nova funcionalidade GPT‐ 6 Astra em seu plano ChatGPT pago. A empresa anunciou que os usuários que não têm acesso ao Astra no seu plano pago do ChatGPT receberão um reset bancário, com a primeira...

Tecnologiahá 6 dias

Sorte para jogar, não sorte para ganhar

O buyunchaokete não herdado da China apresentou- se, em grande parte, a Nova York, tirando, sem dúvida, a sua maior vitória na carreira da forma mais improvável. Home China World Business Cobertura Especial de Esportes ї ї Bu Yunchaokete da China chega a um retorno durante o jogo de primeira rodada dos singles masculinos entre Bu Yunchaokete da China e Rafael Jodar da Espanha no 2026 Campeonatos de tênis abertos...

Tecnologiahá 6 dias

Alugar explosão de 162,000 Em agosto, o foco volta a ser a inflação nos EUA.

O relatório de emprego pode ser uma boa notícia para Trump dois meses antes das eleições intermédias em que a saúde da economia está pesando nas mentes dos eleitores. WASHINGTON — O mercado de trabalho dos EUA voltou a aparecer em agosto, quando os empregadores adicionaram um surpreendente 162,000 empregos, terminando um verão de contratação de poucos. A taxa de desemprego permaneceu baixa 4.1%. Contratar muito...

Tecnologiahá 6 dias

O partido AfD da Alemanha de extrema direita está pronto para o poder em uma eleição estatal

O aumento do abastecimento de TikTok na Saxônia-Anhalt da Alemanha está suscitando medos de que o país possa ver seu primeiro governador de extrema direita desde a Segunda Guerra Mundial. HALLE, Alemanha — Em todo lugar que o Ulrich Siegmund vai, um influenciador segue — streaming ao vivo a partir da trilha da campanha. Siegmund é o candidato da extrema direita Alternativa para a Alemanha (AfD) candidato a...

Tecnologiahá 6 dias

Truista vs. EUA Bancorp: Ambos pagam $ 0.52, mas apenas um dividendo está crescendo

Truist e os EUA Bancorp está escrevendo cheques idênticos para os accionistas este ano, mas abaixo desse número correspondente, um banco está silenciosamente criando ímpeto enquanto... O botão acima liga para Coinbase. Yahoo Finance não é um negociante de corretores ou conselheiro de investimentos e não oferece valores mobiliários ou criptomonedas para venda ou facilita a negociação. Coinbase nos paga por certa...

Tecnologiahá 6 dias

Citigroup Inc. (NYSE:C) recebe $ 145.22 Alvo de Preços de Consenso dos Analistas

Leia Citigroup Inc. (NYSE:C) recebe $ 145.22 Alvo de preços de consenso dos analistas em mercados Diários compartilhados do Citigroup Inc. ( NYSE:C – Receba Relatório Livre ) recebeu uma recomendação média de.Moderate Buy. dos dezenove analistas que estão atualmente cobrindo a empresa, relatórios de avaliação MarketBeat. Quatro analistas de pesquisa de ações avaliaram a ação com uma classificação de detenção,...

Tecnologiahá 6 dias

Post Holdings Co. Ltd. Japão vende 12,700 Compartilha de estoque de Aflac (NYSE:AFL)

Leia o Post Holdings Co. Ltd. Japão vende 12,700 Ações de Aflac (NYSE:AFL) Stocks em Mercados Diários Aflac Incorporated ( NYSE:AFL – Obter Relatório Livre ) acionista principal Post Holdings Co. Ltd. Japão vendido 12,700 ações de ações de Aflac em uma transação que ocorreu na segunda-feira, Agosto 31 st. As ações foram vendidas a um preço médio de $ 116.00, para uma transação total de $ 1,473,200.00. Após a...

Tecnologiahá 6 dias

Ele deixou o emprego de tecnologia do Bengaluru para ‘paz da mente. Agora sua inicialização ganha. 1 crore/mês

Supreeth Kashyap, fundador e CEO da Wellbi, falou com Hindustantimes.com sobre os benefícios e os encaixes da construção de uma inicialização em um nível- 2 cidade.. Tendência Enquanto muitos empreendedores escolheram construir seus negócios em Tier- 1 cidades como Bengaluru e Delhi, o Supreeth Kashyap segue uma escola de pensamento diferente. O fundador da bem conhecida marca de vestuário Wellbi tem sede em...

Tecnologiahá 6 dias

Matheus De Viera Bulho vende 400 Compartilha de Rockwell Automation (NYSE:ROK)

Leia Matheus De Viera Bulho vende 400 Compartilha de ações Rockwell Automation (NYSE:ROK) em Mercados Diário Rockwell Automation, Inc. ( NYSE:ROK – Obter Relatório Grátis ) SVP Matheus De Viera Bulho vendido 400 ações da empresa em uma transação na quarta-feira, setembro 2 E. A ação foi vendida a um preço médio de $ 420.14, para uma transação total de $ 168,056.00. Após a conclusão da transação, o vice-presidente...

Tecnologiahá 6 dias

Comitê Executivo do NCTE habilitado a procurar relatórios anuais de avaliação do desempenho do professor...

O Supremo Tribunal na quinta-feira (Setembro) 3 ) confirmou o poder do Conselho Nacional para a Formação de Professores e do seu comitê executivo para chamar relatórios anuais de avaliação de desempenho (PAR) a partir de etiquetas do Professor...}); // Quando o botão Reset for clicado (usando seletor baseado em classes) $('.btn- orignin').click(função(e){ currentFontSize = originalFontSize; // Reiniciar para o...

Tecnologiahá 6 dias

Consciência Situcional LP vende 1,512,861 Compartilhado do CoreWeave Inc. $CRWV

Leia a Consciência Situcional LP vende 1,512,861 Ações do CoreWeve Inc. $CRWV no Mercados A consciência situacional diária LP cortou sua participação no CoreWeve Inc. ( NASDAQ:CRWV – Relatório Grátis ) por 16.8% durante o 2 nd trimestre, de acordo com o seu formulário mais recente 13 F arquivando na Comissão de Valores Mobiliários e de Exchange (SEC). A empresa é de propriedade 7,479,558 ações da empresa após...

Tecnologiahá 6 dias

A administração Trump pressiona para remover isenção fiscal para faculdades privadas com políticas de DEI

A administração Trump está propondo uma regra que despojaria as escolas e faculdades privadas do seu estado de isenção de impostos se eles fornecerem ajuda direcionada aos alunos com base na sua raça. A administração Trump está propondo uma nova regra que despojaria as escolas e faculdades privadas do seu estado de isenção de impostos se eles fornecerem ajuda direcionada aos alunos com base na sua raça, uma...

Tecnologiahá 6 dias

‘Santo inferno chovendo em nós.: Os caminhantes descrevem chuva antes de inundações devastarem o Grand Canyon

Uma tempestade de proporções geracionais — foi assim que alguns caminhantes descreveram isso nas entrevistas com a Imprensa Associada. Como o relógio, as nuvens se acumulam à tarde, o vento começa a girar e o céu escurece. Então vem a chuva. Às vezes, são apenas algumas gotas. Mas nesta tarde de agosto, a monção entrou em alta velocidade, configurando suas vistas em uma seção remota do Grande Canyon. Embaixo,...

Tecnologiahá 6 dias

Obter até $ 3,000 em Total de Bônus Em dinheiro ou Stock Livre: Os Melhores Bônus de Intermediação de…

Alguns corretores oferecem bônus em dinheiro, outros oferecem ações gratuitas. Aqui estão os bônus de corretor mais importantes agora, e como combinar o correto com a sua situação. Não, não há limite em quantas contas de corretagem você pode abrir. Você pode manter contas em várias empresas de uma só vez, que é exatamente como a maioria dos buscadores de bônus coleta várias ofertas. Basta acompanhar a papelada e...

Tecnologiahá 6 dias

Resultado do anúncio da empresa AGM

Investir anúncios do Resultado do Fundo Solar AGM NextEnergy, um investidor especialista líder em energia solar e armazenamento de energia, tem o prazer de anunciar que na Assembleia Geral Anual (" AGM ") da Empresa realizada hoje em 12.00 pm em 4 Setembro 2026, TODAS as Resoluções Ordinárias e Especiais propostas foram votadas em consonância com as recomendações de votação do Conselho. Resoluções ordinárias 1 -...

Tecnologiahá 6 dias

As cédulas de e-mail intermédios começam a ir para os eleitores, enquanto o litígio sobre a ordem Trump Ìs…

A votação do correio estadual para este ano as eleições intermédias estão a começar em meio a uma batalha legal do presidente Donald Trump. As eleições de meio- período iniciam sexta-feira em meio a uma batalha legal sobre o presidente Donald Trump. As tentativas de limitar a prática e crescente preocupação com o Serviço Postal mudam que alguns funcionários do estado culpam por um aumento nas cédulas rejeitadas....

Tecnologiahá 6 dias

Capitão de vôo Moses K..Johnny Weefur: Uma vida de serviço, coragem, mentor e devoção à Libéria -

A passagem do Capitão de Voo Moses K.. O Weefur deixou- nos com um senso profundo de perda. Para aqueles privilegiados em conhecê-lo de perto, Johnny pertenceu a uma geração de liberianos cujas vidas foram moldadas pelo serviço, disciplina, adversidade e uma crença permanente no seu país. Sua jornada profissional estava profundamente entrelaçada com o desenvolvimento da aviação civil na Libéria. Ao longo de...

Tecnologiahá 6 dias

Grupo Internacional Bayan 30 Por Cent Bayan Recursos de Estaca Encara Rumores Na Finalização

A parceria estratégica EUA-Indonesia avança com a aquisição de um grupo internacional Bayan 30% participação em PT Bayan Resources, marcando um dos maiores investimentos americanos na Indonésia 30... Um Departamento de Estado identificado 30 por cento aquisição de PT Bayan Resources Tbk, um dos maiores investimentos americanos na Indonésia 30 anos, está progredindo em direção à conclusão, à medida que os rumores...

Tecnologiahá 6 dias

Por que ‘Nangy Boy. Lançamento de satélite, ISRO's 1 o st sucesso este ano, é um salto gigante para a Índia

EOS- 05 permitiria monitorar continuamente a Índia e regiões próximas, disse o presidente do ISRO V Narayanan. 17 carregando o EOS- 05 satélite. Chamado de ‘Naughty Boy, na sexta-feira decolagem empacotado um monte de primeiras. EOS- 05 é o mais pesado já lançado por um GSLV e se tornará o primeiro satélite de imagens dedicado à Índia a operar a partir da órbita geossincrônica quando atingir a órbita operacional....

Tecnologiahá 6 dias

Os dados federais sobre direitos civis sobre estudantes estão finalmente fora. É diferente sob Trump

O Departamento de Educação reúne uma enorme parcela de dados sobre direitos civis sobre alunos de escolas públicas. Agora está disponível, mas é mais difícil de analisar do que no passado. Conheça o que você perdeu com o boletim de educação, enviado semanalmente. Um enorme monte de dados sobre os direitos civis dos estudantes americanos foi discretamente publicado nos EUA. O site do Departamento de Educação esta...

Tecnologiahá 6 dias

Meta faz $$$ de fraudes de IA deepfake... em seguida, falha em ajudar vítimas

O economista estrela da IA, Stephen Koukoulas, explica como, apesar de ser a quarta pessoa mais representada na Austrália, Meta se recusa a derrubar vídeos falsos dele no Facebook, apesar de seu... O economista estrela da IA’s Stephen Koukoulas explica como, apesar de ser a quarta pessoa mais representada na Austrália, Meta se recusa a derrubar vídeos falsos dele no Facebook, apesar de seus apelos. Esta é a...

Tecnologiahá 6 dias

El Niño 2026: Do risco climático ao risco econômico

.. Terça-feira, 22 Jan 2019 --> Sábado Set 05, 2026 Sexta-feira, 4 Setembro 2026 00: 50 - - {{hitsCtrl.values.hits}} Os negócios são susceptíveis de experimentar os efeitos do El Ni˜o através de vários canais interligados As consequências econômicas do El Nino podem aparecer em custos de negócios, pagamentos de impostos, fluxos de comércio, orçamentos do governo e despesas domésticas. O verdadeiro desafio...

Tecnologiahá 7 dias

Quem é o dono da praia? Uma batalha aquecida se dá no Florida Panhandle

Depois de anos de luta por quem vai usar a praia, e onde, em Walton County, Florida, os defensores do uso público estão pedindo uma emenda constitucional do estado para resolver o assunto. SANTA ROSA BEACH, Fla. — Walton County jacta 26 Milhas de costa e é o lar das cidades de praia tony de Seaside, WaterColor e Alys Beach, ao longo da Rota Escénica do Estado 30 A. É conhecido por águas claras de esmeralda e...

Tecnologiahá 7 dias

Adeus antigo edifício da Gazeta: antigos funcionários lembram

Em 1968, o novo edifício de escritórios do centro da cidade do Billings Gazette foi dedicado em uma cerimônia com a participação de dignatários locais, estaduais e corporativos, lançando um 57 - ano de execução em 401 N. Broadway. Dê uma olhada nestas cenas do passado de Billings. Em uma edição especial de. 14, 1968, a área de montanhas rochosas do norte do jornal principal anunciou uma inauguração e uma...

Tecnologiahá 7 dias

Espiritualidade Católica do Cristo como praticada na Igreja Primitiva: De Meditação a Contemplação

Antes que o Espírito Santo pudesse fazer nos apóstolos o que Ele tinha sido capaz de fazer em Nossa Senhora, uma preparação e purificação prolongada teria que acontecer. O nascimento da Igreja ocorreu no primeiro dia de Pentecostes, quando o Espírito Santo desceu e entrou em Nossa Senhora e nos apóstolos antes 9 - Às horas da manhã. Como Nossa Senhora foi Imaculadamente Concebida, não havia barreiras nela para...

Tecnologiahá 7 dias

Hunter, Etienne Jr. e Kincaid entre os fatores X desta temporada

A temporada NFL está a apenas seis dias de distância -- nós quase conseguimos! E como tal, nós quase falamos sobre estas equipes NFL e visualizamos esta temporada NFL de tantas maneiras como nós podemos. Quase. Hoje, tenho para você o meu olhar anual para 32 Fatores X -- um para cada equipe. Os jogadores de fator X, como eu os entendo, são jogadores que podem balançar dramaticamente a temporada com seu jogo...

Tecnologiahá 7 dias

Paz no Sudão só pode florescer após um embargo de armas

O caso da resolução do Conselho de Segurança da Casa Branca sobre o Sudão, feita por dois funcionários da administração. O Sudão vem descendo para o inferno há anos. O Conselho de Segurança das Nações Unidas tem agora a chance de fazer o certo pelo povo do Sudão e lembre- se do que foi criado para fazer: parar as guerras, manter a paz e proteger vidas. Mas ele só pode fazer essas coisas se os seus membros...

Tecnologiahá 7 dias

Perfis de sintoma depressivos em jovens ligados a fatores socioecológicos únicos

A identificação de perfis de sintomas depressivos específicos em jovens pode destacar determinantes clínicos e socioecológicos únicos da saúde. Jovens com depressão ou suicidalidade podem ter perfis de sintomas distintos associados a diferenças na história de trauma, segurança interpessoal, ansiedade, suicidalidade e resiliência, de acordo com os achados do estudo publicado no Journal of Child Psychology and...

Tecnologiahá 7 dias

Os cientistas mapeiam as interações proteicas chaves ligadas ao autismo profundo

Pesquisa publicada na revista Science ilumina uma "peça perdida" na compreensão biológica do autismo profundo e oferece novos alvos para o desenvolvimento de drogas. Os cientistas agora se aproximaram de como as mutações genéticas podem levar algumas pessoas a desenvolver um autismo profundo. As pistas, dizem eles, estão no espaço turvo entre os genes e a doença — onde proteínas chave se juntam e interagem. Uma...

Tecnologiahá 7 dias

Patterson-UTI Energy (NASDAQ:PTEN) Alvo de preços aumentado para $ 13.50 no Citigroup

Leia Patterson-UTI Energy (NASDAQ:PTEN) Alvo de preços aumentado para $ 13.50 no Citigroup no Mercados Diário Patterson-UTI Energy ( NASDAQ:PTEN – Get Free Report ) teve seu objetivo de preços aumentado pelos analistas de pesquisa no Citigroup a partir de $ 10.50 para $ 13.50 em um relatório publicado na sexta- feira, Benzinga reporta. A empresa tem atualmente uma classificação.neutral. na estoque da companhia de...

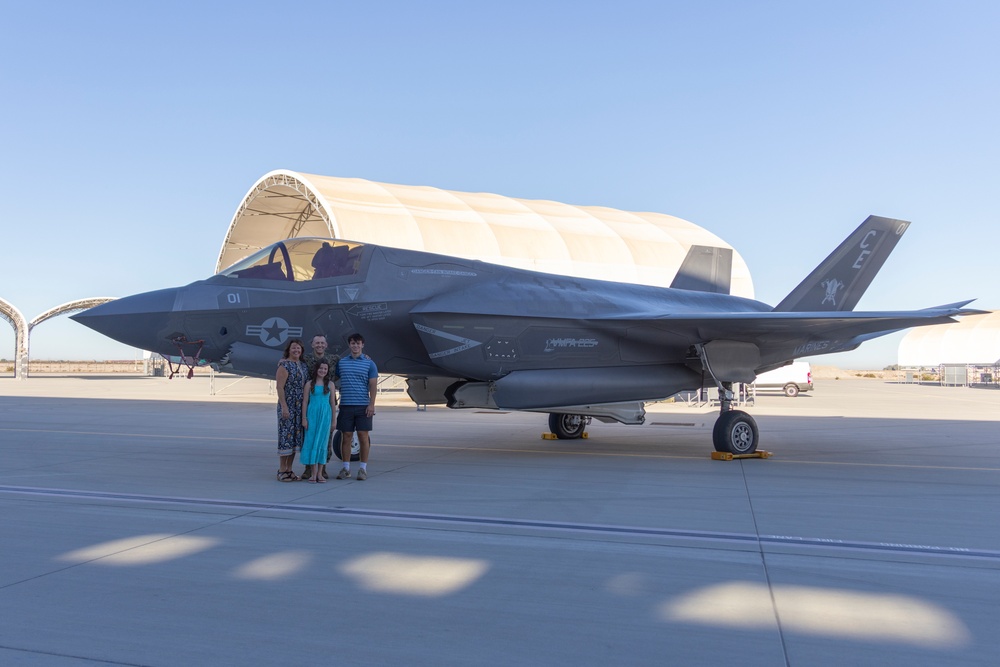
Imagem relacionada à notícia: Passando o Manto: MAG- 13 Mudança de comando
Tecnologiahá 8 dias

Passando o Manto: MAG- 13 Mudança de comando

Este conteúdo foi publicado originalmente em 5 de setembro de 2025. MARINE CORPS AIR STATION YUMA, Ariz. – Cada mudança de comando no Corpo de Marinhas é um lembrete de que a liderança não é de propriedade, mas confiada. Com cada passagem das cores, um comandante honra o legado dessas antes, enquanto outro aceita a responsabilidade de levá-las mais longe. É através desta continuidade que os Marines preservam a.

Tecnologiahá 8 dias

FLEX Programa impulsiona a inovação no 52 nd MXS

Este conteúdo foi publicado originalmente em 16 de setembro de 2025. SPANGDAHLEM AIR BASE, Alemanha – Aviadores do 52 o vôo da tecnologia Metals do Esquadrão de Manutenção lançou o Programa de Fabricação de Aditivos de Excelência Engenheiros Fabricados em Camadas para expandir capacidades internas, abordar ineficiências operacionais e apoiar a inovação em toda a unidade. O FLEX segue uma estrutura de três fases, uma.

Tecnologiahá 8 dias

Gerenciamento financeiro astuto leva a $ 82.9 bilhão de Ano Fiscal 2025 execução

Este conteúdo foi publicado originalmente em 19 de novembro de 2025. BASE AIR FORCE FORCE, Ohio -- O Comando do Material da Força Aérea fechou o Ano Fiscal 2025 executando $ 82.9 bilhões em toda a sua carteira, demonstrando um planejamento de recursos sólido e uma gestão financeira astuta em apoio às necessidades do Departamento da Força Aérea e do guerreiro. Desde a Operação e Manutenção até a Gerenciação Central.

Tecnologiahá 8 dias

Chefes de cara de cachorro reivindicam vitória na competição

Este conteúdo foi publicado originalmente em 19 de novembro de 2025. Fort Stewart, Ga. — O 1 Equipe de combate da Brigada Armada, 3 rd Divisão de Infantaria ( 3 rd ID), surgiu vitorioso na competição culinária anual da instalação durante a Semana dos Serviços de Alimentos 2025, superando equipes rivais com uma escolha de menu não convencional que os juízes não puderam resistir. A competição, realizada como parte da.

Tecnologiahá 8 dias

Forjado em inovação: O legado dos irmãos Wright e o surgimento dos Tigres Voadores

Este conteúdo foi publicado originalmente em 17 de dezembro de 2025. BASE DE FORÇA AIRÓRIA MOLDY, Ga. -- Mais do que 120 anos atrás, nas dunas de Kitty Hawk, dois irmãos de Ohio mudaram o mundo com um 12 - segundo voo. Hoje, o legado de Orville e Wilbur Wright se estende muito além desse momento em 1903. Estende- se por gerações de aviadores e entra na história de uma das unidades de aviação de combate mais icônicas.

Tecnologiahá 8 dias

Visitas da equipa de comando da Força Aérea 89 a ala de elevação aérea

Este conteúdo foi publicado originalmente em 11 de fevereiro de 2026. CONJOCTE BASE ANDREWS, Md. – A 18ª equipe de comando da Força Aérea visitou o 89 a ala de elevação aérea em fevereiro. 4, 2026, para se envolver com aviadores e avaliar a prontidão e as capacidades da sua missão. O 89 o AW fornece suporte global de transporte aéreo, logística, porto aéreo e comunicações incomparável, permitindo ao Presidente.

Tecnologiahá 8 dias

HYDRA: Para tornar mais fácil a comunicação a bordo

Este conteúdo foi publicado originalmente em 12 de fevereiro de 2026. A comunicação é essencial para o sucesso de qualquer operação em grande escala, e torna- se ainda mais crítica durante períodos complexos do estaleiro, como o Reabastecimento e o Reabastecimento Complexo (RCOH) para o porta- aviões de classe Nimitz USS John C. Stennis (CVN) 74 ). Se são rádios de banda de cidadãos usados por motoristas de.

Tecnologiahá 8 dias

CORE 26 ї Aliados da OTAN estabelecem comandos de logística conjuntos totalmente integrados para o exercício de resposta ao frio 26

Este conteúdo foi publicado originalmente em 24 de fevereiro de 2026. KJELLER, Noruega – Num primeiro histórico, os EUA Corpo Marinho 2 o Grupo Logística Marinha e o Grupo de Suporte Logístico Conjunto (JLSG) da Noruega estabeleceram o Grupo de Suporte Logístico Conjunto (CJLSG) em janeiro 2026. O CJLSG representa o primeiro quartel-general logístico conjunto totalmente integrado entre as Forças Armadas Norueguesas.

Tecnologiahá 8 dias

EUA Exército ativa Software e Serviços Enterprise CPE

Este conteúdo foi publicado originalmente em 27 de fevereiro de 2026. Forte Belvoir, Va. – Em Fevereiro. 25, o Hon. Brent Ingraham, Secretário-Adjunto do Exército para Aquisição, Logística e Tecnologia, juntou-se a líderes do ex-EUA. Executive Office (PEO) do Programa do Exército Enterprise ao desvelar a organização de aquisição o novo nome, logotipo e cores em uma cerimônia de ativação. A organização é agora.

Tecnologiahá 8 dias

Divisão NUWC, Keyport renova KeyportUm centro de serviço de funcionários online

Este conteúdo foi publicado originalmente em 3 de março de 2026. Em um esforço para agilizar processos internos e ajudar os funcionários a focar mais nas suas missões primárias, Naval Undersea Warfare Center Division, o Keyport expandiu recentemente seu KeyportOne Employee Service Center, um portal online dinâmico para a prestação de serviços e o engajamento dos funcionários. O KeyportOne renovado serve como uma.

Tecnologiahá 8 dias

Meu DCMA: Xanthos Stormbreaker, administrador de contrato

Este conteúdo foi publicado originalmente em 5 de março de 2026. MARYSVILLE, Wash. – O meu DCMA mostra a Agência de Gestão de Contratos de Defesa. é uma força de trabalho experiente e dedicada e destaca o que fazer parte da equipe nacional de defesa significa para eles. Hoje, Xanthos Stormbreaker compartilha a sua história. Meu nome é Xanthos Stormbreaker, e este é "Minha DCMA". Sou administrador de contratos aqui.

Tecnologiahá 8 dias

De Reforma para Resultados: Momento inicial da Transformação de Aquisições do Exército

Este conteúdo foi publicado originalmente em 12 de março de 2026. A reforma de aquisição do Exército está começando a mostrar resultados tangíveis, pois as ações iniciais tomadas sob o novo construto executivo de aquisição de carteira (PAE) traduzem a intenção estratégica em progresso mensurável. Dentro do primeiro 60 dias da implementação do Exército da nova abordagem PAE, várias carteiras já estão demonstrando.

Tecnologiahá 8 dias

Três gerações, uma missão: O século de serviço da família Yo no distrito do Extremo Oriente USACE

Este conteúdo foi publicado originalmente em 22 de março de 2026. CAMP HUMPHREYS, Coreia do Sul — Para muitos funcionários, trabalhando nos EUA. Corpo de Engenheiros do Exército – Distrito do Extremo Oriente (USACE FED) é uma carreira. Para a família Yo, tornou- se um legado que abrange três gerações, construído sobre dedicação, gratidão e um compromisso compartilhado para o serviço. Enquanto o especialista em.

Tecnologiahá 8 dias

Portsmouth Naval Shipyard Hosts Vice-Almirante Gaucher

Este conteúdo foi publicado originalmente em 30 de março de 2026. Ateliê Naval de Portsmouth hospedado Diretor, Programas Submarinos Vice- Adm. Robert Gaucher, Março 30. O Gaucher se convocou com o Capitão. Jesse Nice, comandante do estaleiro, Capitão. Jason Deichler, comodoro, Esquadrão Submarino 2, e Stephen Fahey, gerente de engenharia nuclear e planejamento, para rever o estado das disponibilidades atuais do.

Tecnologiahá 8 dias

Delia Chen, líder de adoção digital de Carderock - SharePoint e plataforma de energia

Este conteúdo foi publicado originalmente em 2 de abril de 2026. Delia Chen, o Ponto de Adoção Digital- Compartilha e a Plataforma de Energia dentro do Enterprise SolutionsBranchat Naval Surface Warfare Center, Divisão Carderock, está se estabelecendo no seu papel no comando, encontrando desafios e recompensas no primeiro ano. O Chen, que se juntou ao Carderock há pouco mais de um ano, disse que a transição foi um.

Tecnologiahá 8 dias

Condor Rebir protege unidades blindadas no campo de batalha moderno

Este conteúdo foi publicado originalmente em 2 de abril de 2026. FORT HOOD, Texas – O 1 st Divisão de Cavalaria e parceiros da indústria testaram com sucesso sistemas integrados de sensor e rastreamento de batalha durante o exercício Condor Rebirth aqui, Março 23 - 27. Os sistemas são projetados para fornecer uma visão unificada das ameaças aéreas e terrestres para os comandantes em todos os níveis. O exercício, que.

Tecnologiahá 8 dias

Inovação para CVN 80 Trabalho com o leme

Este conteúdo foi publicado originalmente em 8 de abril de 2026. Notícias de Newport, Va. (Abril 8, 2026 ) — A construção de um porta-aviões de classe Ford é uma tarefa monumental, e o trabalho recente sobre os lemes para a futura USS Enterprise (CVN 80 ) tornou-se um exemplo poderoso de como a rede de colaboração empresarial da Marinha, a Equipe de Transporte Um (CT 1 ), impulsiona o sucesso. Durante a usinagem.

Tecnologiahá 8 dias

Fórum de Engajamento do Cliente do Catálogo de Serviços de Rede Unificada do Exército

Este conteúdo foi publicado originalmente em 10 de abril de 2026. O NETCOM G 3 / 5 A Direção de Suporte à Missão de TI hospedou e facilitou o Fórum de Engajamento de Clientes do Army Unified Network Service Catalog (AUNSC), marcando um marco crítico na transição do Army. para serviços de TI entregues centralmente, como direcionado pelo HQDA DCS, G- 6. Com a implementação em escala completa do AUNSC em curso, o.

Tecnologiahá 8 dias

Red River destaca a fabricação avançada, capacidades OIB durante a visita AMC

Este conteúdo foi publicado originalmente em 20 de abril de 2026. DEPOTAMENTO DE ARMIA DE RÍVEL VERDE, Texas – Tenente. Gên. Gavin A. Lawrence, general-adjunto do Comando do Material do Exército, visitou o Depósito do Exército do Rio Vermelho pela primeira vez em abril 13 para rever o projeto de fabricação de automação avançada do depósito e ver os esforços de modernização em curso em primeira mão..Eu estava.

Tecnologiahá 8 dias

Centro de Preparação da Frota Sudoeste Constelação USS e um modelo que conta a sua história

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Por mais de três décadas, um modelo da USS Constellation (CV- 64 ) tem sido exibido no Centro de Preparação da Flota Sudoeste (FRCSW), mas esta nave é mais do que um simples modelo, já que encarna a evolução de três EUA. Porta- aviões da Marinha e reflete o papel crítico que o FRCSW desempenhou no seu suporte. Comissionado em outubro 27, 1961, USS.

Tecnologiahá 8 dias

Estado de Fort Bragg 2026

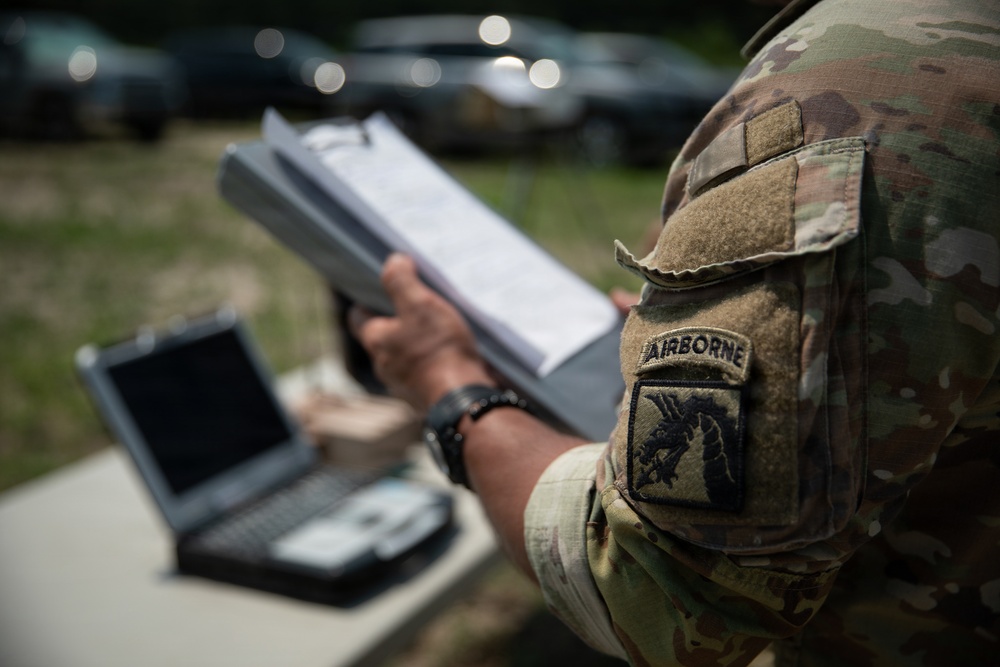
Este conteúdo foi publicado originalmente em 5 de maio de 2026. Fort Bragg, Carolina do Norte – América. O Lar do Aerotransportado não está parado. Os líderes do Forte Bragg detalharam uma agenda de transformação ambiciosa durante o endereço anual do Estado do Forte Bragg, anunciando um grande fechamento do portal, investimentos de infraestrutura multimilhões de dólares e novas iniciativas destinadas a modernizar a.

Tecnologiahá 8 dias

Cinetic C-UAS Industry Day reúne especialistas em armamento para redes, atualizações tecnológicas

Este conteúdo foi publicado originalmente em 8 de maio de 2026. Por Tyler Barth PICATINY ARSENAL, N.J -- Mais do que 150 líderes do governo e da indústria se reuniram no Picatinny Arsenal em abril 28 para o Dia da Indústria Cinetic C- UAS forjar parcerias críticas e acelerar as tecnologias cinéticas de derrota de drones para garantir que os guerreiros dos EUA mantenham o excesso tecnológico. O Cúpula centrou- se em.

Tecnologiahá 9 dias

Abordagens únicas e inovação colaborativa na aquisição ganha prêmios

Competer, desencorajar, ganhar. Estes são os mandatos operacionais principais diretamente dos EUA. A orientação estratégica da Marinha. Estas diretrizes estão na raiz de dois 2026 Comando de Sistemas Aéreos Navales (NAVAIR) Comandantes vencedores do prêmio do Subgrupo de Aquisição de Portfólio Executivo Aviação (DPAE- A), Aviação do Corpo Marinho (MCA). Cada programa reconhecido garantiu que o guerreiro obtém o que.

TecnologiaPerfil

Os astronautas Kimiya Yui e Zena Cardman treinam dentro da cúpula para usar o Canadarm 2 Braço robótico

Este conteúdo foi publicado originalmente em 17 de outubro de 2025. iss 073 e 0886350 (Oct. 17, 2025 ) --- Expedição 73 Engenheiros de vôo Kimiya Yui da JAXA (Japão Aeroespacial Exploration Agency) e Zena Cardman da NASA treinam dentro da cúpula para capturar o JAXA ́s HTV-X 1 nave espacial de carga usando o Canadarm 2 Braço robótico. Yui liderará as operações de captura robótica, enquanto o Cardman monitorará dados.

TecnologiaPerfil

Barra de reboque projetada para NASA Ìs X- 59 Aguarda chegada da aeronave

Este conteúdo foi publicado originalmente em 28 de outubro de 2025. NASA Ìs X- 59 longo reboque fica em frente a um hangar no Centro de Pesquisa de Voo de Armstrong da NASA, em Edwards, Califórnia. A barra de reboque branca, com a etiqueta çanasa X- 59 O,. está ligado a um pequeno veículo de reboque com outros veículos de suporte nas proximidades. O hangar tem o logotipo da NASA, e um marcador azul lendo. 4801.... O.

TecnologiaPerfil

Equipe terrestre da NASA prepara o modelo de asa antes do teste de táxi de alta velocidade

Este conteúdo foi publicado originalmente em 13 de janeiro de 2026. A equipe de terra da NASA prepara a agência F- 15 pesquisar aviões e Cross Flow Atenuado Natural Laminar Flow (CATNLF) artigo de teste antes do seu primeiro teste de táxi de alta velocidade na terça-feira, janeiro. 12, 2026, no Centro de Pesquisa de Vôo da NASA, em Edwards, Califórnia. O projeto do CATNLF visa reduzir o arrastar nas superfícies das.

TecnologiaPerfil

PC- 12 e T- 34 Aviões chegando à NASA Armstrong

Este conteúdo foi publicado originalmente em 11 de fevereiro de 2026. Um avião branco com um propulsor frontal de prata está sendo empurrado por uma tripulação de trabalhadores em uma superfície de concreto. A aeronave é pintada com uma listra azul e um logotipo redondo da NASA no lado e tem um logotipo horizontal vermelho da NASA na cauda. Um hangar prateado está no fundo com grandes portas brancas. Um logotipo.

TecnologiaPerfil

X-. 59 Prepara-se para testes de voo supersônicos

Este conteúdo foi publicado originalmente em 12 de maio de 2026. NASA Ìs X- 59 aviões de pesquisa supersônicos silenciosos voam acima das montanhas perto do Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, na terça-feira, maio 12, 2026. A NASA continua expandindo o envelope de voo da aeronave para avaliar o seu desempenho em uma gama de condições de voo antes dos testes de voo em velocidades mais rápidas.

Tecnologiahá 9 dias

Exército, interagências, indústria e líderes locais se unem na inaugural Cúpula DCI

Este conteúdo foi publicado originalmente em 14 de maio de 2026. WASHINGTON – Os EUA O Exército anunciou a primeira Cúpula de Infraestrutura Crítica de Defesa do Exército, unindo líderes federais, estaduais, locais e privados para forjar uma abordagem unificada "toda a nação" para defender a infraestrutura que habilita a prontidão do Exército. O XVIII Corpo Aéreo hospedou a Cúpula em Fort Bragg, Carolina do Norte. A.

TecnologiaPerfil

O astronauta da NASA Chris Williams ativa tubos contendo amostras para experimentos projetados pelo aluno

Este conteúdo foi publicado originalmente em 18 de maio de 2026. iss 074 e 0590901 (Maio) 18, 2026 ) --- Astronauta da NASA e Expedição 74 o engenheiro de voo Chris Williams ativa tubos contendo amostras para uma variedade de experimentos projetados pelo aluno usando hardware de pesquisa NanoRacks. Os tubos foram preenchidos com amostras biológicas e materiais para ajudar a expandir o conhecimento dos fenômenos.

TecnologiaPerfil

Prêmios de Experiência de Voo do Administrador

Este conteúdo foi publicado originalmente em 17 de junho de 2026. Como parte do programa de Prémios de Experiência de Voo do Administrador Jared Isaacman da NASA, os funcionários da NASA Matthew Kufner, Charles Meilbye, Aaron Smith participam de uma reunião pré-voo na quarta-feira, junho 17, 2026, no Centro de Lançamento e Aterragem da agência Kennedy Space Center na Flórida. Os premiados donaram trajes de voo da.

TecnologiaPerfil

NASA F- 15 e F- 18 Subir acima de Washington para celebrar a América 250 o aniversário

Este conteúdo foi publicado originalmente em 2 de julho de 2026. Fotógrafo da NASA Jim Ross voa acima de Washington no sábado, julho 4, 2026, em um F- 18 aeronave, como parte de um voo para celebrar a América 250 O aniversário. Este avião é do Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, e juntou- se a outros aviões da NASA para o sobrevoo. Um F- NASA 15 é visto voando para o lado da NASA F- 18.

Tecnologiahá 9 dias

NAVFAC Southwest ganha o CONUS FEC Ano Fiscal 2025 Melhor Prêmio de Tipo

Este conteúdo foi publicado originalmente em 4 de junho de 2026. SAN DIEGO - Comando de Sistemas de Engenharia de Instalações Navales (NAVFAC) O comandante RADM Jeffrey Kilian reconheceu o NAVFAC Southwest como o melhor vencedor do prêmio do tipo para a CONUS FEC e o NAVFAC Hawaii como o melhor do tipo entre as OCONUS FECs como o ano fiscal 2025 Melhores premiados do tipo de vencedores de entre os melhores.

Tecnologiahá 9 dias

Divisão NUWC, Keyport Empregado Destaque Edward Villegas

Este conteúdo foi publicado originalmente em 8 de junho de 2026. A manutenção da nossa vantagem de combate à guerra requer uma equipe dedicada de especialistas comprometidos com a prontidão da frota. Entre estes especialistas está a divisão NUWC, o analista de sistemas de suprimentos da Keyport Edward Villegas, conhecido por sua ética de trabalho forte, atenção aos detalhes, mentalidade de crescimento e compromisso.

Tecnologiahá 9 dias

89 o comandante AW reconhece 316 a CES electricistas para excelência

Este conteúdo foi publicado originalmente em 12 de junho de 2026. BASE CONJUNTA ANDREWS, Md. – EUA Aeronáutica Col. Chris Robinson, 89 o comandante da ala de elevação aérea, reconhecido três 316 o Engenheiro Civil do Esquadrão elétricos para seu desempenho em uma atualização de iluminação hangar, Junho 12, 2026. A equipe instalou tecnologia de alta eficiência para substituir os dispositivos antigos, melhorando a.

Imagem relacionada à notícia: Divisão de Navios de superfície não tripulados 12 Presença a Assunção de Ceremonia de Comando
Tecnologiahá 9 dias

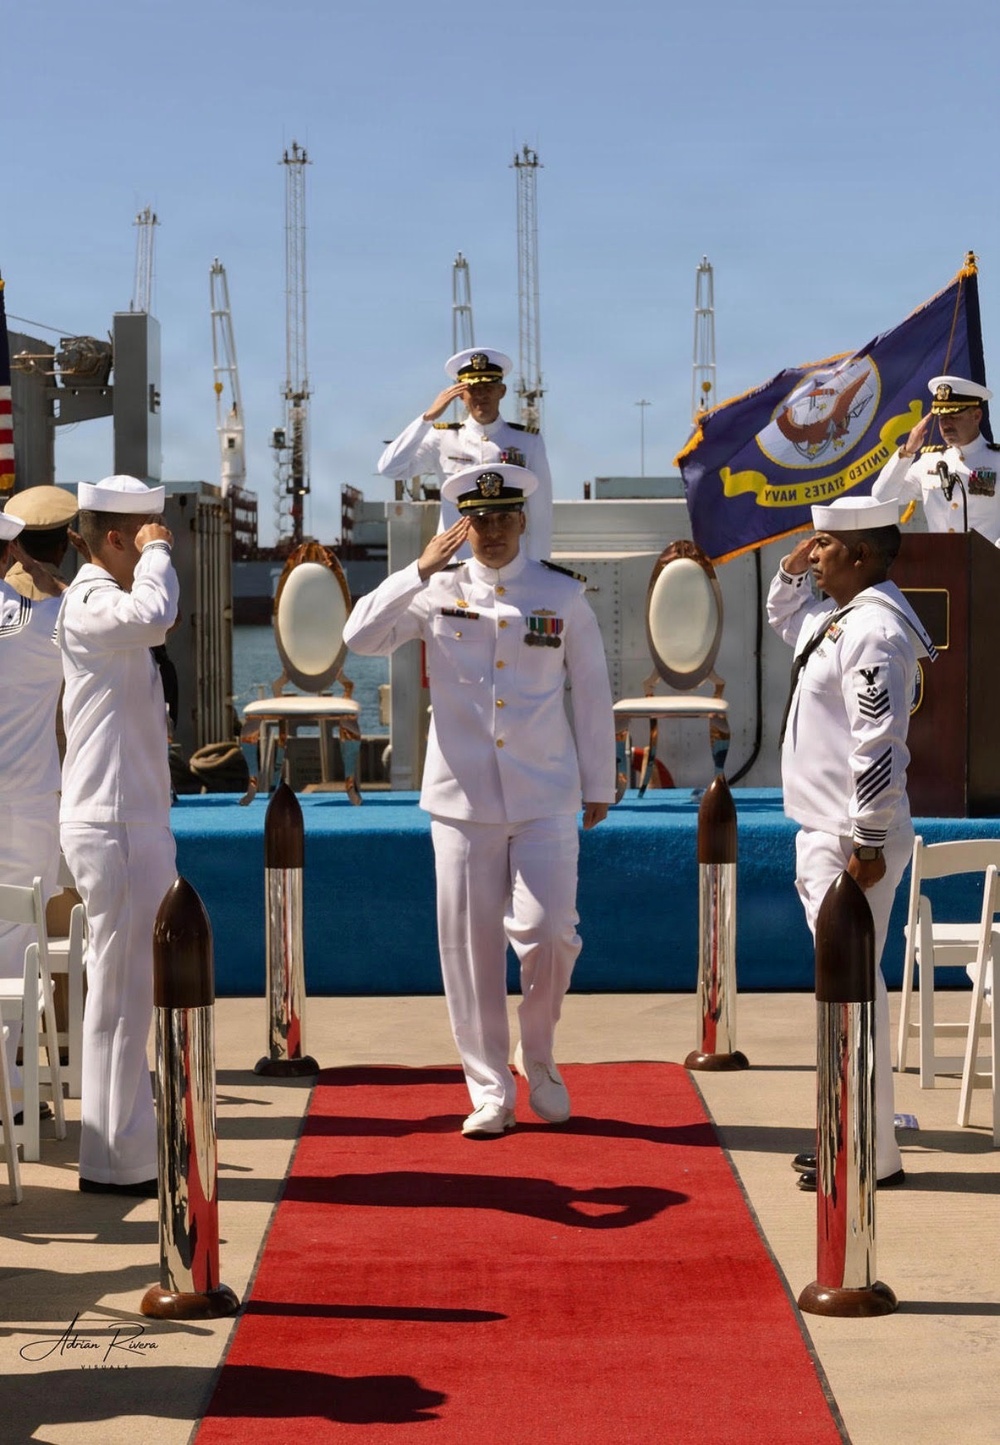
Divisão de Navios de superfície não tripulados 12 Presença a Assunção de Ceremonia de Comando

Este conteúdo foi publicado originalmente em 25 de junho de 2026. Divisão de Navios de Superfície Não- tripulados (USVDIV) 12 realizou uma cerimônia de comando de maio 29 na Base Naval Ventura County, marcando uma transição significativa na liderança. - O que é isso? Cyrus Eradi tornou- se o oficial comandante da USVDIV- 12 durante a cerimônia, presidida pelo Cmdr. Timothy Boston, comandante do Esquadrão de Navios.

Tecnologiahá 9 dias

Construído por desastre, sustentado por parcerias: Realizando inspeções periódicas do sistema Soldier Creek

Este conteúdo foi publicado originalmente em 25 de junho de 2026. O Projeto de Redução de Riscos de Inundação do Topeka, Kansas foi autorizado pela primeira vez pelo 16021 coll 4 / id/ 257, após décadas de inundações destrutivas ao longo do Rio Kansas que incapacitou o nordeste do Kansas no final 1800 s e cedo 1900 s. Após o devastador 1951 inundação, o Congresso foi solicitado a expandir para o Projeto de Proteção.

Tecnologiahá 9 dias

93 d Operações aéreas terrestres Mudança de ala da cerimônia de comando

Este conteúdo foi publicado originalmente em 25 de junho de 2026. BASE DE FORÇA AIRÓGICA MOLDY, Ga. — O 93 d Ala de Operações Aéreas Terrestres (AGOW) recebeu os EUA. Aeronáutica Col. Jeffery їHoolie ї Mack e dar adeus ao Col. John. Coke. Blocher durante uma cerimônia de mudança de comando na Base Aérea Moody, Geórgia. A cerimônia marcou a transição da liderança para o 93 d AGOW e foi presidido pelo Maj. Gên. Steven.

Tecnologiahá 9 dias

DCMA celebra equipes com mais do que 250 Anos de excelência funcional

Este conteúdo foi publicado originalmente em 29 de maio de 2026. SINGAPORE – À medida que os Estados Unidos se aproximam de seu semiquincentenário – refletindo em 250 anos de herança militar – a necessidade de uma base industrial de defesa resiliente e confiável permanece clara. Hoje a equipe de especialistas multifuncionais representa DCMA Pacific Singapore: Dale Wilson, um especialista em tecnologia da informação.

Imagem relacionada à notícia: Através da transformação do OIB, a força de trabalho qualificada
Tecnologiahá 9 dias

Através da transformação do OIB, a força de trabalho qualificada

Este conteúdo foi publicado originalmente em 8 de julho de 2026. REDSTONE ARSENAL, Ala. – Como o Departamento de Guerra acelera os esforços de transformação em toda a base industrial, artesãos qualificados permanecem a coluna vertebral da missão crítica da Base Industrial Orgânica do Exército, ou OIB. Esforços nacionais recentes têm realçado a importância de comércios qualificados na prontidão para a defesa. O.

Imagem relacionada à notícia: Banco de Wargaming Vermelho da ONI: Como surpreender um adversário de pensamento
Tecnologiahá 9 dias

Banco de Wargaming Vermelho da ONI: Como surpreender um adversário de pensamento

Este conteúdo foi publicado originalmente em 9 de julho de 2026. (SUITLAND, Md.) — Nos anos seguintes à Segunda Guerra Mundial, o Almirante da Frota Chester W. Nimitz escreveu sobre wargaming pré-guerra, afirmando:.O inimigo dos nossos jogos foi sempre [imperial] Japão, e os cursos foram tão completos que depois do início da Segunda Guerra Mundial, nada que aconteceu no Pacífico foi estranho ou inesperado.. Escola.

Imagem relacionada à notícia: Catálogo da Ferramenta de Teste de Interoperabilidade do SAMJS
Tecnologiahá 9 dias

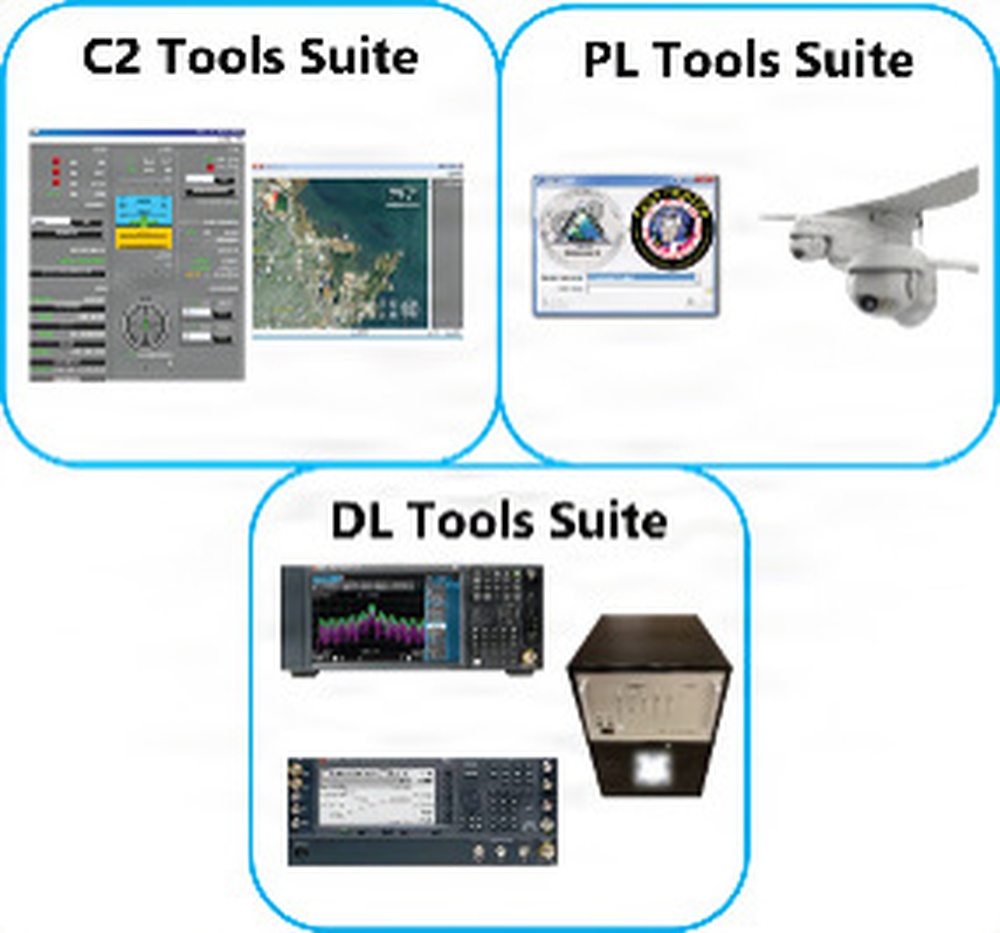
Catálogo da Ferramenta de Teste de Interoperabilidade do SAMJS

Este conteúdo foi publicado originalmente em 17 de julho de 2026. Visão geral Os desenvolvedores de software do Joint Systems Integration Laboratory (JSIL) do TECH Center desenvolveram as seguintes ferramentas de teste de software para demonstrar o cumprimento dos padrões aplicáveis identificados para cada ferramenta. Estas ferramentas de teste de software são usadas principalmente para verificar a conformidade com.

Tecnologiahá 9 dias

Transformando a Força: EUA Centro Cibernético de Excelência do Exército e Universidade Augusta expandem parceria para recrutar e manter o maior

Este conteúdo foi publicado originalmente em 16 de julho de 2026. Transformando a Força: EUA Centro de Excelência Cibernético do Exército e Universidade Augusta expandem parceria para recrutar e manter o maior talento cibernético Fort Gordon, Ga. – Num passo importante que apoia as prioridades estratégicas do Exército de recrutamento, retenção e transformação de forças, os membros do serviço estacionados em Fort.

Imagem relacionada à notícia: Escudo cibernético 2026 valida a disponibilidade cibernética da Guarda para defesa de infraestrutura crítica
Tecnologiahá 9 dias

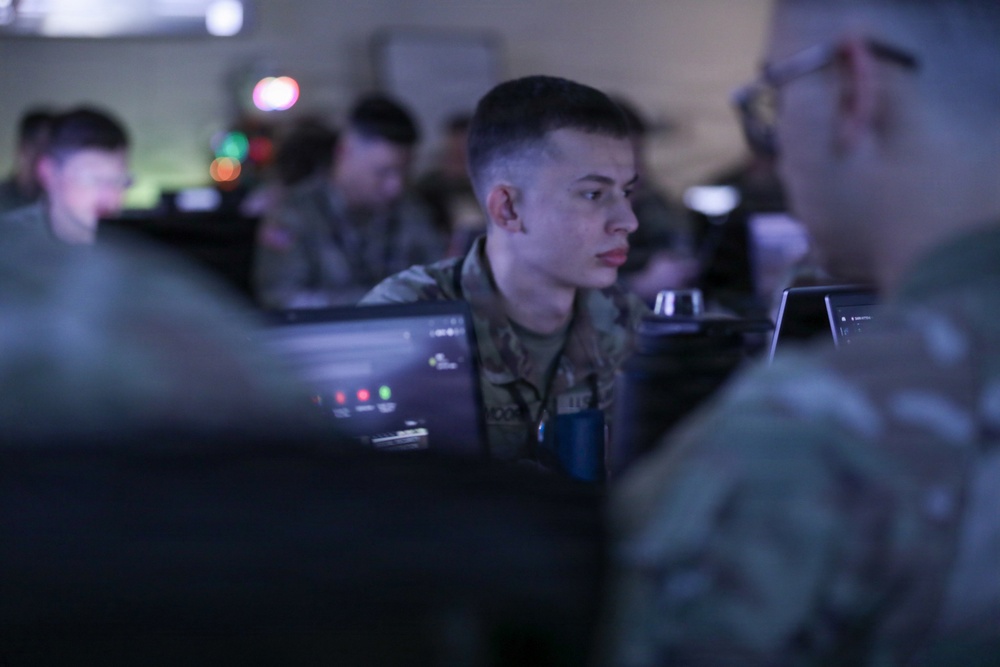
Escudo cibernético 2026 valida a disponibilidade cibernética da Guarda para defesa de infraestrutura crítica

Este conteúdo foi publicado originalmente em 26 de julho de 2026. Escudo cibernético 2026 valida a disponibilidade cibernética da Guarda para a defesa da infraestrutura crítica Por Maj. Cibeles Ramírez-Rodríguez, Serviço da Guarda Nacional, Arca. - Mais do que 1 \, 000 ciberprofissionais do exército\, governo\, indústria e 23 nações parceiras testaram sua capacidade de defender infraestrutura crítica contra.

Tecnologiahá 9 dias

Aquisição ágil: A via ACC-Detroit

Este conteúdo foi publicado originalmente em 29 de julho de 2026. Detroit Arsenal, Mich. — Quando o Comando de Contratação do Exército – Detroit Arsenal precisava entregar capacidades de violação autônoma para unidades de blindagem pesadas, as linhas de tempo tradicionais de contratação estavam fora da mesa. Usando um acordo inovador de Outra Transação, os funcionários contratantes completaram quatro prêmios.

Tecnologiahá 9 dias

CECOM SEC habilita o programa de otimização do serviço de equipamento do exército GCSS-A

Este conteúdo foi publicado originalmente em 30 de julho de 2025. Por Gay Pinder e Martin Guerra ABERDEEN PROVING BROUND, Md. – Os EUA O Army Communications- Electronics Command Software Engineering Center implantou recentemente algumas alterações no Sistema Global de Suporte ao Combate – Exército para apoiar a Otimização do Serviço de Equipamentos do Army. Para cumprir com a diretiva do Departamento do.

Tecnologiahá 9 dias

Sinal global: Torneio Mundial de Jogos da Força Aérea

Este conteúdo foi publicado originalmente em 6 de agosto de 2026. TRAVIS AIR FORCE BASE, Calif. — Ação acelerada e decisões de segundos divididos tomaram o centro enquanto a Base Aérea Travis hospedava o 2026 Torneio Mundial de Jogos da Força Aérea, servindo como espinha dorsal operacional e logística para uma das competições de esportes principais do Departamento da Força Aérea. Realizado no Centro de Eventos Delta.

Tecnologiahá 9 dias

NAMPIE fortalece a disponibilidade da frota através da fabricação avançada, treinamento e inovação

Este conteúdo foi publicado originalmente em 18 de agosto de 2026. NORFOLK, Va. — O Centro Regional de Manutenção da Marinha (CNRMC) iniciou o evento de identificação de peças avançadas da Marinha (NAMPIE) de duas semanas de julho 13, 2026, na Atividade de Manutenção Intermédia de Shore (SIMA) Norfolk. O evento foi uma colaboração entre mantenedores da frota, engenheiros e especialistas em fabricação, identificando.

Imagem relacionada à notícia: XVIII Testes de Corpo Aéreo Contra-UAS Tecnologia na Preparação para Dragão Escarlata
Tecnologiahá 9 dias

XVIII Testes de Corpo Aéreo Contra-UAS Tecnologia na Preparação para Dragão Escarlata

Este conteúdo foi publicado originalmente em 18 de agosto de 2026. FORT BRAGG, N.C. — Mais do que 50 empresas reunidas no Tenente. Gên. James M. Gavin Joint Innovation Outpost Ago. 11 - 13 para construir uma defesa integrada em camadas contra sistemas de aeronaves não tripuladas, ou UAS, como parte da Conferência de Integração e Planeamento do Contra-UAS, antes do Dragão Scarlet, em setembro 2026. A conferência.

Tecnologiahá 9 dias

Soldado condenado a 11 anos de prisão durante o julgamento na Coreia por pornografia infantil, abuso sexual

CAMP HUMPHREYS, República da Coreia – Um soldado que se declarou culpado de abuso sexual de uma criança e produção e posse de pornografia infantil foi condenado a 11 anos de prisão durante um tribunal militar geral Ago. 18 no tribunal do Camp Humphreys. Aparelho de controle. Jaime J. Laureano, 25, um especialista em suprimentos de unidade atribuído ao 602 n Batalhão de Suporte de Aviação, 2 e Brigada de Aviação de.

Imagem relacionada à notícia: Nepal Ìs Khoj Samachar desafia a corrupção e fortalece os jovens através de mídia digital
Tecnologiahá 9 dias

Nepal Ìs Khoj Samachar desafia a corrupção e fortalece os jovens através de mídia digital

Este conteúdo foi publicado originalmente em 25 de setembro de 2025. Crédito da imagem Roshan Shreshtha. Há quase 4,900 mídias escritas registradas no Nepal. Cerca de dezoito pontos de notícias operam exclusivamente online através de plataformas digitais como Facebook e YouTube. Por lei, a mídia online deve se registrar no Departamento de Informação e Difusão do Nepal; no entanto, nem todos os pontos de comunicação.

Imagem relacionada à notícia: O que a governança de dados significa para você? Junte-se a nós para uma discussão online em setembro 30
Tecnologiahá 10 dias

O que a governança de dados significa para você? Junte-se a nós para uma discussão online em setembro 30

Este conteúdo foi publicado originalmente em 19 de setembro de 2024. Imagem cortesia de Giovana Fleck. No último ano, o Observatório Cívico da Mídia (CMO) desenvolveu um projeto de pesquisa para compreender e analisar o discurso sobre os dados usados para governança, controle e política em El Salvador, Brasil, Turquia, Sudão e Índia. O Observatório de Narrativas de Dados termina com uma sessão em parceria com.

Imagem relacionada à notícia: O potencial transformador de IA e ferramentas digitais para garantir a integridade das eleições na África
Tecnologiahá 10 dias

O potencial transformador de IA e ferramentas digitais para garantir a integridade das eleições na África

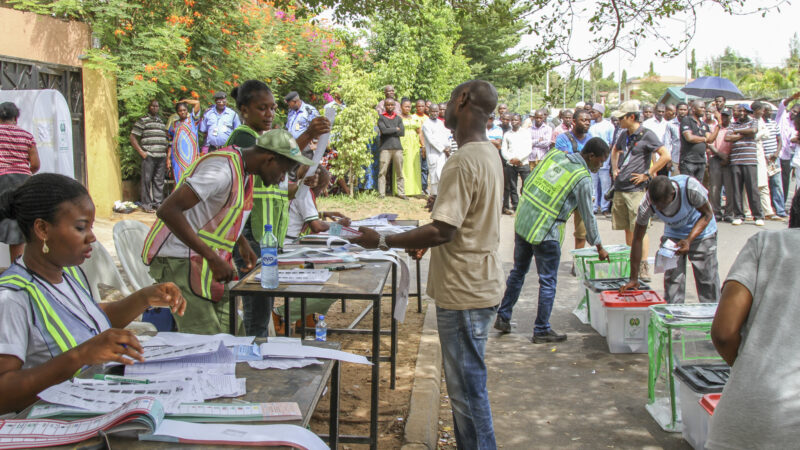
Este conteúdo foi publicado originalmente em 18 de novembro de 2024. Nigéria 2015 Votação presidencial em Abuja. Imagem por U.S. Embaixada / Idika Onyukwu, do Flickr ( CC BY-África do Sul 2.0 Acertado). No Paquistão 2024 Eleições, enquanto atrás das grades, o ex-primeiro-ministro Imran Khan conseguiu alcançar 250,000 visualizadores no YouTube através de um vídeo gerado pela Inteligência Artificial (AI). Sua.

Imagem relacionada à notícia: Fornecendo um espaço seguro para jornalistas e defensores dos direitos humanos embatedos em Myanmar
Tecnologiahá 10 dias

Fornecendo um espaço seguro para jornalistas e defensores dos direitos humanos embatedos em Myanmar

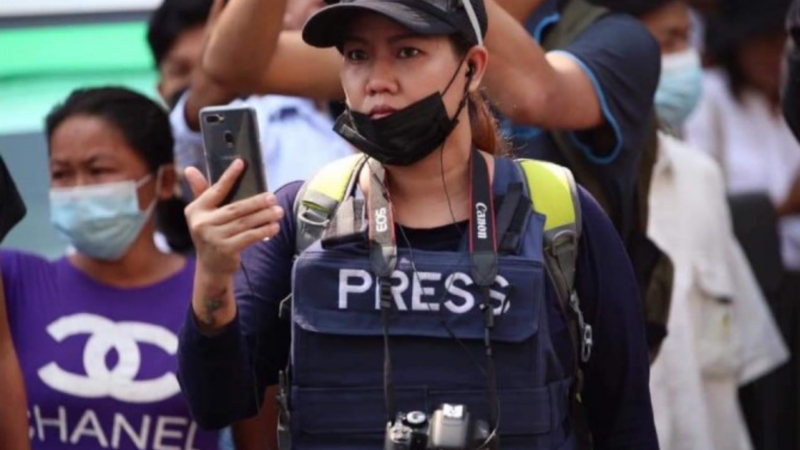
Este conteúdo foi publicado originalmente em 12 de fevereiro de 2025. Ma Htake Htar reportando ao vivo durante os protestos em Myanmar em 2021. Exile Hub a relocalizou para um espaço seguro para permitir que ela continue seu trabalho investigativo. Foto do Exile Hub, usada com permissão. Este fevereiro marca o quarto aniversário do golpe de estado em Mianmar, onde os militares continuam a impor censura absoluta da.

Imagem relacionada à notícia: O ativista digital da linguagem Seediq Sayun Pihaw se pergunta: ‘Como encontrar um ângulo para facilitar a compreensão?
Tecnologiahá 10 dias

O ativista digital da linguagem Seediq Sayun Pihaw se pergunta: ‘Como encontrar um ângulo para facilitar a compreensão?

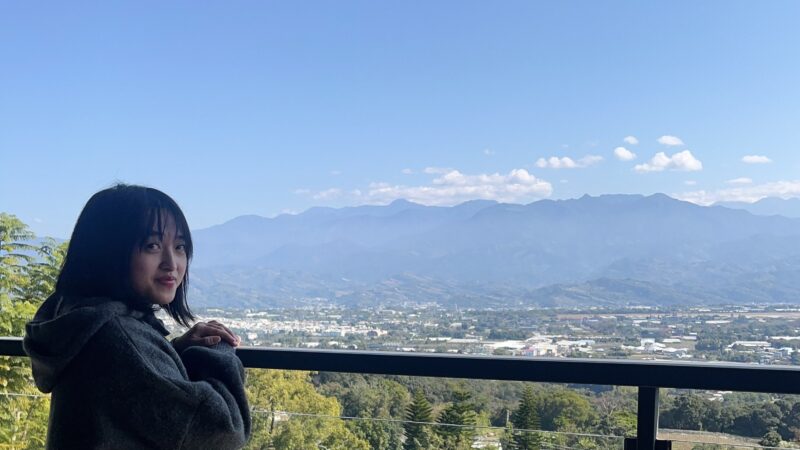
Este conteúdo foi publicado originalmente em 25 de junho de 2025. Sayun Pihaw, ativista digital da língua Seediq de Taichung, Taiwan (Cortesia de Sayun Pihaw. Usado com permissão.) Você se inscreveu para participar do nosso evento, Iniciativas digitais para línguas indígenas de Taiwan, ), em junho 28, 2025, a partir de 7 – 9 hora de Taiwan ( 11 am– 1 Pm UTC)? Esta é a primeira vez que o Rising Voices, em colaboração.

Imagem relacionada à notícia: ‘Peringatan Darurat.: Protesto dirigido por jovens contra a corrupção e o nepotismo na Indonésia
Tecnologiahá 10 dias

‘Peringatan Darurat.: Protesto dirigido por jovens contra a corrupção e o nepotismo na Indonésia

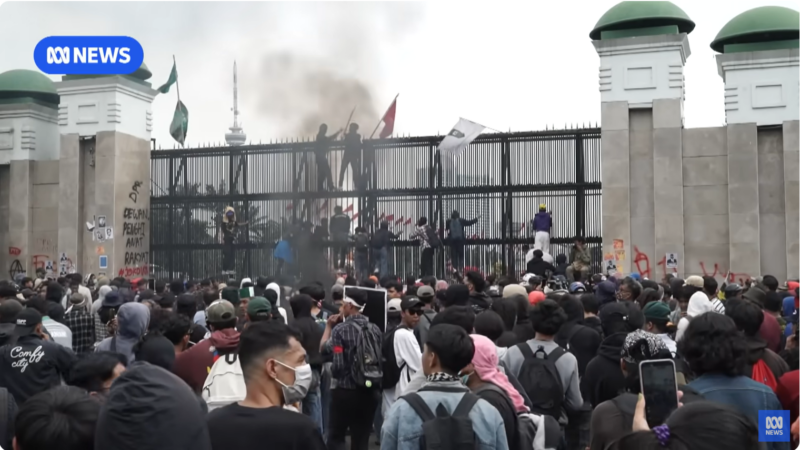
Este conteúdo foi publicado originalmente em 10 de setembro de 2024. Protestores fora da Câmara de Representantes da Indonésia. Captura de tela do vídeo. Protestas emergiram em Java, Indonésia sobre mudanças na lei eleitoral. O Mundo do canal do YouTube ABC News (Australia). Uso justo. Os legisladores indonésios retiraram duas propostas relacionadas com as leis eleitorais regionais depois de milhares de jovens.

Imagem relacionada à notícia: Como um prefeito da cidade do Quirguistão tornou-se um meme da internet
Tecnologiahá 10 dias

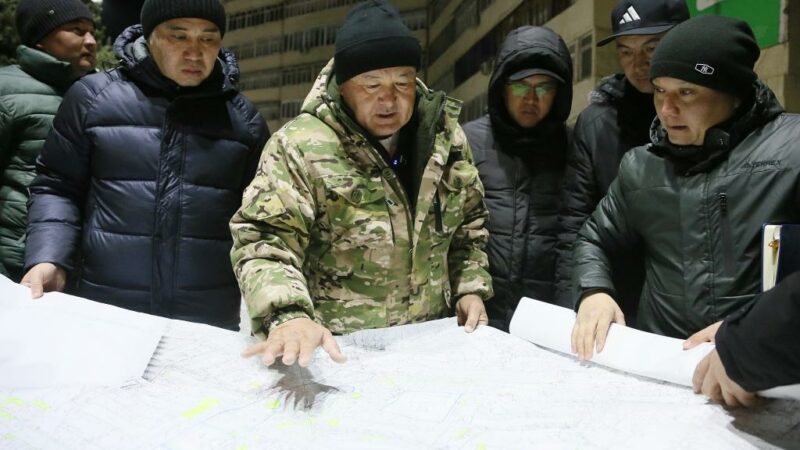
Como um prefeito da cidade do Quirguistão tornou-se um meme da internet

Este conteúdo foi publicado originalmente em 30 de maio de 2025. Zhenishbek Toktorbayev (no meio de uma jaqueta de camuflagem), prefeito de Osh, olhando para o mapa da cidade. Foto do Escritório do Prefeito de Osh. Uso justo. Desde janeiro 2025, Zhenishbek Toktorbayev chamou a atenção depois de se tornar o prefeito de Osh, Kirguistão, segunda cidade mais grande do sul. Suas caminhadas diárias e corridas pela cidade.

Tecnologiahá 10 dias

CVE-2026-34629: Versão do Desktop do DesignName 20.5.2, 21.2 e mais cedo são afetados por uma…

Este conteúdo foi publicado originalmente em 14 de abril de 2026. Versão do Desktop do DesignName 20.5.2, 21.2 e mais cedo são afetados por uma vulnerabilidade de sobrefluxo de buffer baseada em Heap que pode resultar em execução arbitrária de código no contexto do usuário atual. A exploração deste problema requer a interação do usuário, pois uma vítima deve abrir um arquivo malicioso.

Tecnologiahá 10 dias

CVE-2026-34619: Versão ColdFusion 2023.18, 2025.6 e anteriores são afetados por uma Limitação…

Este conteúdo foi publicado originalmente em 14 de abril de 2026. Versão ColdFusion 2023.18, 2025.6 e anteriores são afetados por uma Limitação Incorreta de um Nome de Caminho a uma vulnerabilidade de Diretório Restrito ('Path Traversal') que pode resultar em um bypass de recursos de Segurança. Um atacante poderá aproveitar esta vulnerabilidade para acessar arquivos ou diretórios não autorizados fora das restrições.

Tecnologiahá 10 dias

CVE-2026-1555: O tema WebStack para WordPress é vulnerável a uploads arbitrários de arquivos…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O tema WebStack para WordPress é vulnerável a uploads arbitrários de arquivos devido à validação do tipo de arquivo faltando na função io_img_upload() em todas as versões até, e incluindo, 1.2024. Isto torna possível que os atacantes não autênticos encaixem arquivos arbitrários no servidor do site afetado, o que pode tornar possível a execução de.

Tecnologiahá 10 dias

CVE-2026-3998: O plugin WM JqMath para WordPress é vulnerável ao script de sites cruzados…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. O plugin WM JqMath para WordPress é vulnerável ao script de sites cruzados armazenados através do atributo de shortcode 'estilo' do shortcode [jqmath] em todas as versões até e incluindo 1.3. Isto se deve à falta de desinfectação de entrada e saídas em atributos de código curto fornecidos pelo usuário. A função generate_jqMathFormula() concatena.

Tecnologiahá 10 dias

CVE-2026-20147: Uma vulnerabilidade no Cisco ISE e no Cisco ISE- PIC pode permitir que um…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. Uma vulnerabilidade no Cisco ISE e no Cisco ISE- PIC pode permitir que um atacante remoto autenticado execute comandos arbitrários no sistema operacional subjacente de um dispositivo afetado. Para explorar esta vulnerabilidade, o atacante deve ter credenciais administrativas válidas. Esta vulnerabilidade é devido à validação insuficiente da entrada.

Tecnologiahá 10 dias

CVE-2026-5189: CWE- 798: Uso de Credenciais codificadas com Hard-Coded nas versões do…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. CWE- 798: Uso de Credenciais codificadas com Hard-Coded nas versões do gerenciador de repositórios do Sonatype Nexus 3.0.0 através 3.70.5 permite que um atacante não autêntico com acesso à rede obtenha acesso não autorizado à leitura/escrita do banco de dados interno e execute comandos arbitrários do sistema operacional como o usuário do processo.

Tecnologiahá 10 dias

CVE-2026-40502: OpenHarness antes de commit dd 1 d 235 contém uma vulnerabilidade de injeção de…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. OpenHarness antes de commit dd 1 d 235 contém uma vulnerabilidade de injeção de comando que permite aos usuários de gateway remotos com acesso ao chat invocar comandos administrativos sensíveis explorando uma distinção insuficiente entre comandos de segurança local e remota no manipulador de gateway. Os atacantes podem executar comandos.

Tecnologiahá 10 dias

CVE-2026-3599: O plugin de Personalizador de Produto Riaxe para WordPress é vulnerável à…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. O plugin de Personalizador de Produto Riaxe para WordPress é vulnerável à Injeção SQL através das teclas de parâmetros 'opções' dentro 'product_data' do /wp-json/InkXEProductDesignerLite/add-item-to-cart API REST endpoint em todas as versões até, e incluindo, 2.1.2. Isto se deve a uma fuga insuficiente no parâmetro fornecido pelo usuário e a uma.

Tecnologiahá 10 dias

CVE-2026-33804: versões @fastify/middie 9.3.1 e antes são vulneráveis ao bypass de middleware…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. versões @fastify/middie 9.3.1 e antes são vulneráveis ao bypass de middleware quando a opção Fastify despreciada ignorar o DuplicateSlashes está ativada. A lógica de trajeto de middleware não conta com a normalização de barras duplicadas pelo router do Fastify, permitindo que as solicitações com barras duplicadas evitem a autenticação de middleware e.

Tecnologiahá 10 dias

CVE-2026-40899: DataEase é uma plataforma de visualização e análise de dados de código aberto

Este conteúdo foi publicado originalmente em 16 de abril de 2026. DataEase é uma plataforma de visualização e análise de dados de código aberto. Versão 2.10.20 e abaixo contêm uma vulnerabilidade de bypass da lista de parâmetros JDBC na configuração de fonte de dados MySQL. A classe Mysql usa a anotação @Data do Lombok, que gera automaticamente um setter público para o campo ilegais de Parametros que contém a lista.

Tecnologiahá 10 dias

CVE-2026-3605: Um usuário autenticado com acesso a um kvv 2 o caminho através de uma política…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Um usuário autenticado com acesso a um kvv 2 o caminho através de uma política que contenha um globo pode ser capaz de excluir segredos que não foram autorizados a ler ou escrever, resultando em negação de serviço. Esta vulnerabilidade não permitiu que um usuário malicioso excluísse segredos através de espaços de nomes, nem leia quaisquer dados.

Tecnologiahá 10 dias

CVE-2026-35073: Dell PowerProtect Data Domain versões de lançamento de recursos 7.7.1.0 através…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Dell PowerProtect Data Domain versões de lançamento de recursos 7.7.1.0 através 8.6.0.0 e versão 8.7.0.0, LTS 2025 versões de lançamento 8.3.1.0 através 8.3.1.20, e LTS 2024 versões de lançamento 7.13.1.0 através 7.13.1.60 contenha uma neutralização inadequada de elementos especiais usados em uma vulnerabilidade de injeção de comandos do sistema.

Tecnologiahá 10 dias

CVE-2026-40319: O Giskard é um framework de teste de código aberto para modelos de IA

Este conteúdo foi publicado originalmente em 17 de abril de 2026. O Giskard é um framework de teste de código aberto para modelos de IA. Em versões anteriores ao 1.0.2 b 1, a verificação RegexMatching passa um padrão de expressão regular fornecido pelo usuário diretamente para a pesquisa de re. search() do Python sem qualquer tempo de saída ou proteção de complexidade. Um padrão de regex criado pode desencadear.

Tecnologiahá 10 dias

CVE-2026-40342: Firebird é um sistema de gerenciamento de banco de dados relacional de código…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Firebird é um sistema de gerenciamento de banco de dados relacional de código aberto. Em versões anteriores ao 5.0.4, 4.0.7 e 3.0.14, o carregador de plug- in externo do motor concatena um nome de motor fornecido pelo usuário em um caminho do sistema de arquivos sem filtrar separadores de caminho ou.. componentes. Um usuário autenticado com.

Tecnologiahá 10 dias

CVE-2026-40352: FastGPT é uma plataforma de construção de AI Agent

Este conteúdo foi publicado originalmente em 17 de abril de 2026. FastGPT é uma plataforma de construção de AI Agent. Em versões anteriores ao 4.14.9.5, o objetivo de mudança de senha é vulnerável à injeção do NoSQL. Um atacante autenticado pode evitar a verificação da "velha senha" injetando operadores de consulta do MongoDB. Isto permite que um atacante que ganhou uma sessão de baixa prioridade mude a senha da sua.

Tecnologiahá 10 dias

CVE-2026-40484: ChurchCRM é um sistema de gestão de igreja de código aberto

Este conteúdo foi publicado originalmente em 18 de abril de 2026. ChurchCRM é um sistema de gestão de igreja de código aberto. Em versões anteriores ao 7.2.0, o backup do banco de dados restaurar extrai conteúdos de arquivo carregados e copia arquivos do diretório Imagens/ para a raiz de documento acessível à web usando o recorsiveCopyDirectory(), que não realiza filtragem de extensão de arquivos. Um administrador.

Tecnologiahá 10 dias

CVE-2026-2505: O plugin de imagens de categorias para WordPress é vulnerável ao script de sites…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. O plugin de imagens de categorias para WordPress é vulnerável ao script de sites armazenados em versões até, e incluindo, 3.3.1, através do código short-code 'z_taxonomy_image'. Isto se deve ao caminho de renderização de shortcode passando por entrada de classe controlada pelo atacante em um construtor de imagem de retalho que concatena atributos HTML.

Tecnologiahá 10 dias

CVE-2026-6587: Uma falha de segurança foi descoberta no vibrantlabsai RAGAS até 0.4.3

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma falha de segurança foi descoberta no vibrantlabsai RAGAS até 0.4.3. O elemento afetado é a função _try_process_local_file/_try_process_url do arquivo src/ragas/metrics/collections/multi_modal_fidelity/util.py do módulo Coleções de componentes. Realizando uma manipulação do argumento recuperado_contextos resulta em falsificação de solicitação do.

Tecnologiahá 10 dias

CVE-2026-6605: Uma falha de segurança foi descoberta no modeloscope agentscope até 1.0.18

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma falha de segurança foi descoberta no modeloscope agentscope até 1.0.18. Isto afeta a função _get_bytes_from_web_url do arquivo src/agentscope/_utils/_common.py do componente Serviço Interno. Realizando uma manipulação resulta em falsificação de solicitação do lado do servidor. É possível iniciar o ataque remotamente. A exploração foi lançada ao.

Tecnologiahá 10 dias

CVE-2026-6624: Uma fraqueza foi identificada no software de faturamento ISP BichitroGan…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma fraqueza foi identificada no software de faturamento ISP BichitroGan 2025.3.20. Afetado é uma função desconhecida do arquivo /?\_route=pool/add da interface da lista de grupos de componentes. Executar uma manipulação pode levar a cruzar o script do site. O ataque pode ser realizado a partir do controle remoto. A exploração foi disponibilizada ao.

Tecnologiahá 10 dias

CVE-2026-26944: Dell PowerProtect Data Domain, versões 7.7.1.0 através 8.6…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Dell PowerProtect Data Domain, versões 7.7.1.0 através 8.6, LTS 2025 versão de lançamento 8.3.1.0 através 8.3.1.20, LTS 2024 versões de lançamento 7.13.1.0 através 7.13.1.60 conter uma autenticação faltante para a vulnerabilidade da função crítica. Um atacante não autenticado com acesso remoto pode potencialmente explorar esta vulnerabilidade, levando.

Tecnologiahá 10 dias

CVE-2026-23757: GFI HelpDesk antes 4.99.10 contém uma vulnerabilidade de scripts entre sites…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. GFI HelpDesk antes 4.99.10 contém uma vulnerabilidade de scripts entre sites armazenada no módulo Relatórios onde o parâmetro título é passado diretamente para SWIFT_Report::Create() sem desinfectação HTML. Os atacantes podem injetar JavaScript arbitrário no campo título do relatório ao criar ou editar um relatório, e a carga útil executa- se quando.

Tecnologiahá 10 dias

CVE-2026-4852: O plug-in de controle de fonte de imagens – Mostrar Créditos de imagem e…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. O plug-in de controle de fonte de imagens – Mostrar Créditos de imagem e legendas para WordPress é vulnerável ao script de sites armazenados através do campo de anexo 'Fonte de imagens' em todas as versões até, incluindo, 3.9.1 devido à falta de sanidade de entrada e fuga de saída. Isto permite que os atacantes autenticados, com acesso ao nível do.

Tecnologiahá 10 dias

CVE-2026-39377: A ferramenta nbconvert, jupyter nbconvert, converte notebooks Jupyter para…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. A ferramenta nbconvert, jupyter nbconvert, converte notebooks Jupyter para vários outros formatos através de modelos Jinja. Versão 6.5 através 7.17.0 permite que o arquivo arbitrário escreva para locais fora do diretório de saída pretendido ao processar notebooks contendo nomes de arquivos de anexo de células criadas. O.

Tecnologiahá 10 dias

CVE-2026-41038: Esta vulnerabilidade existe no router de redes quantum devido à falta de…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Esta vulnerabilidade existe no router de redes quantum devido à falta de aplicação de políticas de senha fortes na interface de gestão baseada na web. Um atacante na mesma rede pode explorar esta vulnerabilidade realizando ataques de adivinhação de senha ou força bruta contra contas de usuário, levando a acesso não autorizado ao dispositivo alvo.

Tecnologiahá 10 dias

CVE-2026-27937: O Outubro é um Sistema de Gestão de Conteúdo (CMS) e plataforma web

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O Outubro é um Sistema de Gestão de Conteúdo (CMS) e plataforma web. Antes de 3.7.16 e 4.1.16, uma vulnerabilidade refletida de Scripting de Sites Cruzados (XSS) foi identificada no widget Backend DataTable onde um parâmetro de consulta foi renderizado sem saída adequada de fuga. Esta vulnerabilidade está fixada em 3.7.16 e 4.1.16.

Tecnologiahá 10 dias

CVE-2026-6743: Uma vulnerabilidade foi encontrada no WebSystems WebTOTUM 2026

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Uma vulnerabilidade foi encontrada no WebSystems WebTOTUM 2026. Isto impacta uma função desconhecida do Calendário do componente. A manipulação leva a cruzar o script do site. O ataque pode ser iniciado remotamente. A exploração foi divulgada ao público e pode ser usada. Recomenda- se a atualização do componente afetado. O fornecedor foi contatado.

Tecnologiahá 10 dias

CVE-2026-40874: mailcow: dockerized é um groupware/email de código aberto baseado no docker

Este conteúdo foi publicado originalmente em 21 de abril de 2026. mailcow: dockerized é um groupware/email de código aberto baseado no docker. Em versões anteriores ao 2026 - 03 b, nenhuma verificação do administrador ocorre ao excluir Hosts de Encaminhamento com `/ api/v 1 / delete/ fwdhast`. Qualquer usuário autenticado pode chamar esta API. As verificações são aplicadas apenas para ações de edição/adição, mas a.

Tecnologiahá 10 dias

CVE-2026-22015: Vulnerabilidade no produto MySQL Server do Oracle MySQL (componente: Servidor…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto MySQL Server do Oracle MySQL (componente: Servidor: Esquema de Informação). As versões suportadas que são afetadas são 8.0.0 - 8.0.45, 8.4.0 - 8.4.8 e 9.0.0 - 9.6.0. A vulnerabilidade facilmente explorável permite que o atacante de baixo privilégio com acesso à rede através de vários protocolos comprometa o MySQL Server. Os.

Tecnologiahá 10 dias

CVE-2026-34298: Vulnerabilidade no Oracle Applications Framework produto da Suíte de Negócios E…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no Oracle Applications Framework produto da Suíte de Negócios E do Oracle (componente: Personalização). As versões suportadas que são afetadas são 12.2.9 - 12.2.15. A vulnerabilidade facilmente explorável permite que o atacante de alto privilégio com acesso à rede via HTTP comprometa o Oracle Applications Framework. Os ataques bem.

Tecnologiahá 10 dias

CVE-2026-35250: Vulnerabilidade no produto Oracle VM VirtualBox da Oracle Virtualization…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto Oracle VM VirtualBox da Oracle Virtualization (componente: Core). A versão suportada que é afetada é 7.2.6. A vulnerabilidade facilmente explorável permite que o atacante privilegiado com log na infraestrutura onde Oracle VM VirtualBox executa comprometa Oracle VM VirtualBox. Os ataques bem sucedidos desta vulnerabilidade.

Tecnologiahá 10 dias

CVE-2026-6829: nesquena hermes- webui contém uma vulnerabilidade de falhas de confiança- limite…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. nesquena hermes- webui contém uma vulnerabilidade de falhas de confiança- limite que permite que os atacantes autenticados definam ou alterem um espaço de trabalho de sessão para um diretório arbitrário existente no disco manipulando os parâmetros do caminho do espaço de trabalho em endpoints como /api/ sessão/ novo, /api/ sessão/ atualização, /api/.

Tecnologiahá 10 dias

CVE-2026-41131: OpenFGA é um motor de autorização/permissão construído para desenvolvedores

Este conteúdo foi publicado originalmente em 22 de abril de 2026. OpenFGA é um motor de autorização/permissão construído para desenvolvedores. Antes da versão 1.14.1, em cenários específicos, modelos usando condições com o cache ativado podem resultar em duas solicitações de verificação diferentes produzindo a mesma chave de cache. Isto pode resultar em que o OpenFGA reutilize um resultado em cache anterior para uma.

Tecnologiahá 10 dias

CVE-2026-4128: O plug-in para WordPress do TP Restaurar Categorias e Taxonomias é vulnerável a…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plug-in para WordPress do TP Restaurar Categorias e Taxonomias é vulnerável a Ausência Perdida em todas as versões até, incluindo, 1.0.1. A função delete_term() que manipula a ação AJAX 'tpmcattt_delete_term' não realiza qualquer verificação de capacidade (por exemplo, current_user_ can()) para verificar que o usuário tem permissões suficientes.

Tecnologiahá 10 dias

CVE-2026-31453: No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfs: evite…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfs: evite desreferir itens de log após o push callbacks Após as chamadas de xfsaild_push_ item() iop_push(), o item de log pode ter sido libertado se o bloqueio AIL foi deixado cair durante o push. Recuperação de inodos de fundo ou o encolhedor dquot pode libertar o item de log enquanto o.

Tecnologiahá 10 dias

CVE-2026-31482: No kernel Linux, a seguinte vulnerabilidade foi resolvida: s 390 / entrada…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: s 390 / entrada: Esfregar r 12 registrar-se na entrada do kernel Antes de enviar f 33 f 2 d 4 c 7 c 80 (" s) 390 / bp: remover TIF_ISOLATE_BP"), todos os manipuladores de entrada carregados r 12 com o ponteiro de tarefa atual (lg%r 12,__LC_CURRENT) para uso pelas macros BPENTER/BPEXIT. Que.

Tecnologiahá 10 dias

CVE-2026-31511: No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: MGMT…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: MGMT: Corrigir ponteiro pendurado no mgmt_add_adv_patterns_monitor_complete Isto corrige a condição verificando que mgmt_pending_valid é executado sempre que o status!= -ECANCELED de outra forma chamando mgmt_pending_free(cmd) seria kfree(cmd) sem desligar a ligação da lista.

Tecnologiahá 10 dias

CVE-2026-35352: Uma condição de corrida de tempo de verificação para tempo de utilização…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Uma condição de corrida de tempo de verificação para tempo de utilização (TOCTOU) existe no utilitário mkfifo de uutils coreutils. O utilitário cria um FIFO e então executa um chmod baseado em caminho para definir permissões. Um atacante local com acesso de gravação ao diretório pai pode trocar o FIFO recém criado por um link simbólico entre estas.

Tecnologiahá 10 dias

CVE-2026-35381: Um erro lógico na utilidade de corte de uutils coreutils faz com que o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Um erro lógico na utilidade de corte de uutils coreutils faz com que o utilitário ignore a bandeira -s (só- delimitada) quando usa as opções -z (terminada por null) e -d '' (delimitador vazio) juntos. A implementação encaminha incorretamente esta combinação específica através de um caminho de código especializado de delimitador de linhas novas que não.

Tecnologiahá 10 dias

CVE-2026-40937: RustFS é um sistema de armazenamento de objetos distribuído construído em Rust

Este conteúdo foi publicado originalmente em 22 de abril de 2026. RustFS é um sistema de armazenamento de objetos distribuído construído em Rust. Antes de 1.0.0 - Alfa. 94, os quatro endpoints da API do administrador de notificações em `rustfs/src/admin/handlers/event.rs` usam um ajudante `check_permissions` que valida apenas a autenticação (chave de acesso + token de sessão), sem executar qualquer autorização de.

Tecnologiahá 10 dias

CVE-2026-6874: Uma vulnerabilidade foi determinada em ericc-ch copiloto-api até 0.7.0

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Uma vulnerabilidade foi determinada em ericc-ch copiloto-api até 0.7.0. Isto impacta uma função desconhecida do arquivo /token do manipulador de cabeçalho do componente. Executar uma manipulação do argumento Host pode levar a confiança na resolução de dns reversos. O ataque pode ser realizado a partir do controle remoto. A exploração foi divulgada.

Tecnologiahá 10 dias

CVE-2026-41268: O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. O fluxo é uma interface de usuário arrastar e soltar para construir um fluxo de modelo de línguas de grande porte personalizado. Antes de 3.1.0, Flowise é vulnerável a uma vulnerabilidade de execução de comandos remotos (RCE) não autêntica. Pode ser explorado por meio de um bypass de sobreposição de parâmetros usando a palavra- chave FILE- STORAGE.

Tecnologiahá 10 dias

CVE-2026-41334: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de bomba de descompressão…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de bomba de descompressão no processamento de imagens que não consegue executar corretamente os guardas de limites de pixels nos sorps. Os atacantes podem explorar isso carregando imagens de tamanho excessivo para causar negação de serviço através do consumo excessivo de memória.

Tecnologiahá 10 dias

CVE-2026-1789: Uma vulnerabilidade na interface de gerenciamento remoto baseada no navegador…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Uma vulnerabilidade na interface de gerenciamento remoto baseada no navegador pode permitir que um administrador acesse informações sensíveis no dispositivo através de solicitações criadas, afetando certas impressoras de produção e impressoras multifunções de escritório/ pequeno escritório.

Tecnologiahá 10 dias

CVE-2026-33318: O atual é uma ferramenta de financiamento pessoal local

Este conteúdo foi publicado originalmente em 24 de abril de 2026. O atual é uma ferramenta de financiamento pessoal local. Antes da versão 26.4.0, qualquer usuário autenticado (incluindo o papel `BASIC`) pode escalar para `ADMIN` nos servidores migrado da autenticação de senha para OpenID Connect. Três fraquezas combinam: `POST / account/change-password` não tem verificação de autorização, permitindo que qualquer.

Tecnologiahá 10 dias

CVE-2026-6272: Um cliente que tenha apenas um escopo JWT lido ainda pode se registrar como um…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Um cliente que tenha apenas um escopo JWT lido ainda pode se registrar como um provedor de sinal através do kuksa.val.v de produção 2 API OpenProviderStream ao enviar o ProvideSignalRequest. 1. Obter qualquer símbolo válido com apenas escopo de leitura. 2. Conecte-se à API normal de produção do gRPC (kuksa.val.v 2 ). 3. Abrir OpenProviderStream. 4.

Tecnologiahá 10 dias

CVE-2026-31548: No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: cfg 80211…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: wifi: cfg 80211: cancele pmsr_free_wk no cfg 80211 _pmsr_wdev_down Quando o nl 80211 o socket que originou um pedido PMSR é fechado, cfg 80211 _release_pmsr() define o nl_portid do pedido para zero e programa pmsr_free_wk para processar o abortamento assimncrono. Se a interface for demolida.

Tecnologiahá 10 dias

CVE-2026-31577: No kernel Linux, a seguinte vulnerabilidade foi resolvida: nilfs 2: corrigir a…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: nilfs 2: corrigir a dereferência NULL i_assoc_inode em nilfs_ mdt_save_to_shadow_map O cache de nódoos btree do DAT (i_assoc_inode) é inicializado preciosamente durante as operações btree. No entanto, nilfs_mdt_save_to_shadow_map() assume que o i_assoc_inode já está inicializado ao copiar.

Tecnologiahá 10 dias

CVE-2026-31607: No kernel Linux, a seguinte vulnerabilidade foi resolvida: usbip: validar o…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: usbip: validar o número_de_packs no usbip_pack_ret_submit() Quando um cliente USB/IP recebe uma resposta RET_SUBMIT, o usbip_pack_ret_submit() sobrescreve incondicionalmente urb->number_of_packs da PDU de rede. Este valor é posteriormente usado como o loop ligado em usbip_recv_iso() e.

Tecnologiahá 10 dias

CVE-2026-31637: No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: rejeitar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: rejeitar tickets de resposta indecriptáveis rxkad_decrypt_ticket() desencripta o ticket de resposta RXKAD e então analisa o buffer como texto simples sem verificar se crypto_skcipher_decrypt() foi bem sucedido. Uma RESPONSA mal formada pode, portanto, usar um comprimento de ticket não.

Tecnologiahá 10 dias

CVE-2026-31666: No kernel Linux, a seguinte vulnerabilidade foi resolvida: btrfs: corrigir o…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: btrfs: corrigir o valor de retorno incorreto após mudar a folha em lookup_extent_data_ref() Após commit 1618 aa 3 c 2 e 01 ("btrfs: simplificar variáveis de retorno em searchup_extent_data_ref()"), as variáveis err e ret foram fundidas em uma única variável ret. No entanto, quando o.

Tecnologiahá 10 dias

CVE-2026-42038: Axios é um cliente HTTP baseado em promessas para o navegador e Node.js

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Axios é um cliente HTTP baseado em promessas para o navegador e Node.js. Antes de 1.15.1 e 0.31.1, ele corrigir para o no_ proxy host name normalization bypass está incompleto. Quando no_proxy=localhost estiver definido, solicita para 127.0.0.1 e [: 1 ] ainda rota através do proxy em vez de contorná- lo. A função de woldBipassProxy() faz.

Tecnologiahá 10 dias

CVE-2026-41475: BACnet Stack é uma biblioteca de protocolos de código aberto BACnet para…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. BACnet Stack é uma biblioteca de protocolos de código aberto BACnet para sistemas incorporados. Antes de 1.4.3, uma vulnerabilidade de leitura fora de limites no decodificador de serviço WritePropertyMúltiplo de batetes permite que atacantes remotos não autênticos leiam limites de buffer alocados passados, enviando um pedido WPM truncado. A.

Tecnologiahá 10 dias

CVE-2026-6978: Uma vulnerabilidade foi detectada no JiZhiCMS até 2.5.6

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi detectada no JiZhiCMS até 2.5.6. O elemento impactado é a função htmlspecialchars_decode do arquivo /index.php/admins/Sys/addcache.html. A manipulação do argumento sqls resulta em injeção sql. É possível iniciar o ataque remotamente. A exploração é agora pública e pode ser usada. O fornecedor foi contatado cedo sobre esta.

Tecnologiahá 10 dias

CVE-2026-7014: Uma falha foi encontrada no CMS do MaxSite até 109.3

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma falha foi encontrada no CMS do MaxSite até 109.3. Esta vulnerabilidade afeta o código desconhecido do componente down_count Plugin. Esta manipulação do argumento f_file/ f_prefix causa scripting cruzado do site. O ataque pode ser iniciado remotamente. A exploração foi publicada e pode ser usada. Atualizar para a versão 109.4 é capaz de resolver.

Tecnologiahá 10 dias

CVE-2026-7043: Uma vulnerabilidade foi encontrada no GreenCMS até 2.3

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade foi encontrada no GreenCMS até 2.3. Isto impacta o plug- in da funçãoAdicionarLocal do arquivo /index.php?m=admin&c=custom&a=plug- inadd. A manipulação leva ao carregamento irrestrito. O ataque pode ser iniciado remotamente. A exploração foi divulgada ao público e pode ser usada. Esta vulnerabilidade afeta apenas produtos que não.

Tecnologiahá 10 dias

CVE-2026-7076: Uma vulnerabilidade foi determinada no sistema de gestão de correio de código…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi determinada no sistema de gestão de correio de código itsource 1.0. Impactado é uma função desconhecida do arquivo /edit_branch.php. Executar uma manipulação do ID do argumento pode levar a injeção de sql. É possível iniciar o ataque remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-40048: A classe KeyLifecycleManager baseada em arquivos Camel-PQC deserializa o…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. A classe KeyLifecycleManager baseada em arquivos Camel-PQC deserializa o conteúdo dos arquivos `.key` no diretório de chave configurado usando o java.io.ObjectInputStream sem aplicar restrições ObjectInputFilter ou de carregamento de classes. O elenco para `java.security.KeyPair` é avaliado somente após o `readObject()` já ter devolvido, assim que.

Tecnologiahá 10 dias

CVE-2026-7143: Uma vulnerabilidade foi identificada no 1000 Sistema de Gestão de Portfólio de…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi identificada no 1000 Sistema de Gestão de Portfólio de Projetos MCA até 1.0. Isto afeta uma função desconhecida do arquivo /admin/block_status.php. A manipulação do argumento q leva a injeção de sql. O ataque pode ser iniciado remotamente. A exploração está disponível para o público e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-7159: Uma vulnerabilidade foi encontrada no plugin doinc mkdocs-mcp até 0.4.1

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada no plugin doinc mkdocs-mcp até 0.4.1. Isto afeta a função lead_document/list_documents do arquivo server.py. Realizando uma manipulação do argumento docs_dir/file_path resulta em caminho transversal. O ataque é possível ser realizado remotamente. A exploração foi tornada pública e pode ser usada. O fornecedor.

Tecnologiahá 10 dias

CVE-2026-7200: Uma falha foi encontrada no Sistema de Vendas e Inventário de Farmácias…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma falha foi encontrada no Sistema de Vendas e Inventário de Farmácias SourceCodester 1.0. Afetado por este problema é algumas funcionalidades desconhecidas do arquivo /index.php?page=types. Executar uma manipulação do ID do argumento pode levar a roteiros cruzados do site. É possível iniciar o ataque remotamente. A exploração foi publicada e pode.

Tecnologiahá 10 dias

CVE-2026-7224: Uma falha de segurança foi descoberta no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma falha de segurança foi descoberta no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Isto afeta a função delete_cart do arquivo /admin/ajax.php?action=delete_cart. Realizando uma manipulação do ID do argumento resulta em injeção de sql. O ataque pode ser iniciado remotamente. A exploração foi lançada ao público e pode ser usada para.

Tecnologiahá 10 dias

CVE-2026-7248: Uma vulnerabilidade foi encontrada no D-Link DI- 8100 16.07.26 A 1

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi encontrada no D-Link DI- 8100 16.07.26 A 1. Isto afeta a função tgfile_htm do arquivo tgfile.htm do componente CGI Endpoint. A manipulação do argumento fn resulta em sobrecarga de buffer. O ataque pode ser executado remotamente. A exploração foi tornada pública e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-27760: OpenCATS antes de se enviar 3002 a 29 contém uma vulnerabilidade de injeção de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenCATS antes de se enviar 3002 a 29 contém uma vulnerabilidade de injeção de código PHP no endpoint do instalador AJAX que permite que os atacantes não autênticos executem código arbitrário injetando instruções PHP no parâmetro de ação de conectividade do banco de dados. Os atacantes podem romper o contexto de string define() no config.php usando um.

Tecnologiahá 10 dias

CVE-2026-41381: OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de controle…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 contém uma vulnerabilidade de contornação de controle de acesso no gerenciador de voz Discord que permite aos atacantes evitar restrições de acesso a membros de nível de canal. Os atacantes podem enviar pedidos de entrada de voz antes da autorização da lista de permissão do canal ser realizada, obtendo acesso não autorizado a.

Tecnologiahá 10 dias

CVE-2026-41913: OpenClaw antes 2026.4.4 contém uma vulnerabilidade de condição de raça na…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.4.4 contém uma vulnerabilidade de condição de raça na autenticação secreta compartilhada que permite que pedidos assincronos concorrentes contornem o orçamento do limite de taxa por tecla. Os atacantes podem explorar isso enviando múltiplas tentativas de autenticação simultânea para contornar as proteçãos de limitação de taxa.

Tecnologiahá 10 dias

CVE-2026-7296: Uma vulnerabilidade foi encontrada no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi encontrada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Isto afeta a função save_order do arquivo /admin/ajax.php?action=save_order. Realizando uma manipulação do argumento o primeiro_ nome resulta em scripting cruzado do site. É possível a exploração remota do ataque. A exploração foi tornada pública e pode ser.

Tecnologiahá 10 dias

CVE-2026-42522: Uma verificação de permissão faltando no plugin fonte da filial Jenkins GitHub…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma verificação de permissão faltando no plugin fonte da filial Jenkins GitHub 1967.vdea_d 580 c 1 a_b_a_ e anterior permite que atacantes com permissão global/ leia para se conectar a um URL especificado pelo atacante com credenciais do aplicativo GitHub especificadas pelo atacante.

Tecnologiahá 10 dias

CVE-2026-7390: Uma vulnerabilidade foi detectada no Sistema de Vendas e Inventário de Farmácias…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Uma vulnerabilidade foi detectada no Sistema de Vendas e Inventário de Farmácias SourceCodester 1.0. O elemento impactado é a função Cliente do arquivo /index.php?page=cliente. A manipulação do argumento Nome resulta em roteiros cruzados do site. O ataque pode ser lançado remotamente. A exploração é agora pública e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-7425: Validação insuficiente do comprimento da opção no IPv 6 Roteador de publicidade…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Validação insuficiente do comprimento da opção no IPv 6 Roteador de publicidade analisador em FreeRTOS-Plus-TCP antes de V 4.2.6 e V 4.4.1 permite que um ator de rede adjacente cause uma negação de serviço (caixa de dispositivo) ao enviar um anúncio de router criado com uma opção de PREFIX_INFORMATION truncada que é menor do que o tamanho esperado da.

Tecnologiahá 10 dias

CVE-2026-39457: Ao trocar dados por um socket, a libnv usa select( 2 ) para esperar que os…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Ao trocar dados por um socket, a libnv usa select( 2 ) para esperar que os dados cheguem. No entanto, ele não verifica se o descritor de socket fornecido se encaixa em select( 2 ) o descritor de arquivo definiu o tamanho limite de FD_SETSIZAZE ( 1024 ). Um atacante que é capaz de forçar um aplicativo libnv para alocar descritores de arquivos grandes.

Tecnologiahá 10 dias

CVE-2026-33449: CVE- 2026 - 33449 é um sobrecarga de buffer em uma função de gerenciamento de…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. CVE- 2026 - 33449 é um sobrecarga de buffer em uma função de gerenciamento de mensagens do cliente Secure Access antes do 14.50. Os atacantes com controle de um servidor modificado podem enviar uma mensagem criptográficamente válida para o cliente, sobrescrevendo uma pequena porção de memória que pode levar a uma negação de serviço.

Tecnologiahá 10 dias

CVE-2026-7502: Uma vulnerabilidade de segurança foi detectada no LinkStackOrg LinkStack até…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no LinkStackOrg LinkStack até 4.8.6. O elemento afetado é a função saveLink do arquivo app/Http/Controllers/UserController.php do componente Management Endpoint. A manipulação leva a um bypass de autorização. O ataque pode ser iniciado remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-31709: No kernel Linux, a seguinte vulnerabilidade foi resolvida: smb: client: validar…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: smb: client: validar todo o DACL antes de reescrevê- lo em cifsacl build_sec_desc() e id_mode_to_cifs_acl() derivar um ponteiro DACL de um dacloffset fornecido pelo servidor e, em seguida, usar o ACL entrante para reconstruir o descritor de segurança do chmod/chwn. A correção original só.

Tecnologiahá 10 dias

CVE-2026-31736: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: ethernet…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: ethernet: mtk_ppe: evite NULL deref quando gmac 0 está desativado Se o gmac 0 está desativado, a pré- verificação de um dispositivo de entrada válido causará um deref de ponteiro NULL e bloqueará o sistema. Isto acontece porque eth->netdev[ 0 ] será NULL, mas o código irá tentar diretamente.

Tecnologiahá 10 dias

CVE-2026-31765: No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ amdgpu: Mudar…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm/ amdgpu: Mudar AMDGPU_VA_RESERVED_TRAP_SIZE para 64 KB Atualmente, AMDGPU_VA_RESERVED_TRAP_SIZE é codificado para 8 KB, enquanto o KFD_CWSR_TBA_TMA_SIZE é definido como 2 * TAMAÇO DE PÁGINA. Em sistemas com 4 Páginas K, ambos os valores correspondem ( 8 KB), assim a alocação e o espaço.

Tecnologiahá 10 dias

CVE-2026-43008: No kernel Linux, a seguinte vulnerabilidade foi resolvida: gpio: qixis- fpga…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: gpio: qixis- fpga: Resolva o gerenciamento de erros para devm_regmap_init_mmio() devm_regmap_init_mmio() retorna um ERR_PTR() em falha, não NULL. O código original selecionado para NULL, que nunca se desencadearia no erro, potencialmente levando a uma deferência inválida do ponteiro. Use.

Tecnologiahá 10 dias

CVE-2026-43037: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ip 6 _tunnel: skb…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ip 6 _tunnel: skb limpo 2 ->cb[] no ip 4 ip 6 _err() Oskar Kjos relatou o seguinte problema. ip 4 ip 6 _err() chama icmp_send() a um skb clonado cujo cb[] foi escrito pelo IPv 6 receber o caminho como inet estruturado 6 _skb_parm. icmp_send() passa IPCB(skb) 2 ) para __ip_options_echo(), que.

Tecnologiahá 10 dias

CVE-2026-23863: Um problema de falsificação de anexos no WhatsApp para Windows antes do v…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Um problema de falsificação de anexos no WhatsApp para Windows antes do v 2.3000.1032164386.258709 poderia ter permitido que documentos maliciosamente formatados com bytes NUL incorporados no nome do arquivo fossem mostrados no aplicativo como um tipo de arquivo, mas executados como executáveis quando abertos. Não vimos evidências de exploração no meio.

Tecnologiahá 10 dias

CVE-2026-6378: O plugin Maxi Blocks para WordPress é vulnerável ao script de sites cruzados…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. O plugin Maxi Blocks para WordPress é vulnerável ao script de sites cruzados armazenados através do `/wp-json/maxi- blocks/v 1.0 /style-card` Final da API REST em todas as versões até, incluindo, 2.1.9 devido à falta de sanidade de entrada e saída de fuga do parâmetro `sc_styles`. Isto torna possível que os atacantes autenticados, com acesso ao nível do.

Tecnologiahá 10 dias

CVE-2026-7606: Uma fraqueza foi identificada no TEW- TRENDnet 821 DAP 1.12 B 01

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma fraqueza foi identificada no TEW- TRENDnet 821 DAP 1.12 B 01. Este problema afeta a função find_hwid/new_gui_update_firmware do componente Firmware Update Handler. Executar uma manipulação do dest do argumento pode levar a uma verificação insuficiente da autenticidade dos dados. O ataque pode ser lançado remotamente. Os ataques desta natureza são.

Tecnologiahá 10 dias

CVE-2026-7632: Uma vulnerabilidade foi determinada nos projetos de código Sistema de Gestão…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma vulnerabilidade foi determinada nos projetos de código Sistema de Gestão Hospitalar Online 1.0. Isto afeta uma função desconhecida do arquivo /viewappointment.php. Esta manipulação do argumento delíd causa injeção de sql. O ataque é possível ser realizado remotamente. A exploração foi divulgada publicamente e pode ser usada.

Tecnologiahá 10 dias

CVE-2026-7687: Uma vulnerabilidade foi determinada no langflow-ai langflow até 1.8.4

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma vulnerabilidade foi determinada no langflow-ai langflow até 1.8.4. Afetado por este problema é a função CodeParser.parse_callable_details do arquivo src/lfx/src/lfx/custom/code_parser/code_parser.py do componente Full Builtin Module Handler. Executar uma manipulação pode levar a injeção de comandos. O ataque pode ser executado remotamente. A.

Tecnologiahá 10 dias

CVE-2026-42367: Existe uma vulnerabilidade de escalada de privilégios na funcionalidade…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Existe uma vulnerabilidade de escalada de privilégios na funcionalidade Interface Web / ssi.cgi da GeoVision LPC 2011 /LPC 2211 1.10. Um pedido HTTP especialmente criado pode levar a vazamento de credenciais. Um atacante pode visitar uma página web para desencadear esta vulnerabilidade.

Tecnologiahá 10 dias

CVE-2026-20448: Na gêniona, há uma possível escalada de privilégios devido a uma verificação de…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Na gêniona, há uma possível escalada de privilégios devido a uma verificação de permissão faltando. Isto pode levar a escalada local do privilégio se um ator malicioso já tiver obtido o privilégio do Sistema. A interação do usuário não é necessária para a exploração. Identificação do parche: ALPS 10708513; ID da questão: MSV- 6281.

Tecnologiahá 10 dias

CVE-2026-42076: O Evolver é um motor autoevolutivo alimentado pelo GEP para agentes de IA

Este conteúdo foi publicado originalmente em 4 de maio de 2026. O Evolver é um motor autoevolutivo alimentado pelo GEP para agentes de IA. Antes da versão 1.69.3, uma vulnerabilidade de injeção de comandos na função _extractLLM() permite aos atacantes executar comandos arbitrários de shell no servidor. A função constrói um comando de curl usando concatenação de string e passa para execSync() sem a desinfectação.

Tecnologiahá 10 dias

CVE-2026-42138: Dify é uma plataforma de desenvolvimento de aplicativos LLM de código aberto

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Dify é uma plataforma de desenvolvimento de aplicativos LLM de código aberto. Antes da versão 1.13.1, usando o método POST /api/files/upload, qualquer usuário não autêntico pode enviar um arquivo SVG com XSS. O método POST /v 1 /files/upload, que requer autenticação através da API do aplicativo, também é vulnerável. Este problema foi corrigido na versão.

Tecnologiahá 10 dias

CVE-2026-41927: WDR 201 Um extensor Wi-Fi (HW V) 2.1, FW LFMZX 28040922 V 1.02 ) contém uma…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. WDR 201 Um extensor Wi-Fi (HW V) 2.1, FW LFMZX 28040922 V 1.02 ) contém uma vulnerabilidade de sobrecarga de buffer baseada em pilha no firewall.cgi e binários makeRequest.cgi que permite que atacantes não autênticos sobrescrevam o endereço de retorno salvo enviando um pedido POST com um cabeçalho de Lungheza de Conteúdo que excede 512 bytes. Os.

Tecnologiahá 10 dias

CVE-2026-6696: O plugin de Clique para Chamar do Zingaya para WordPress é vulnerável ao Script…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin de Clique para Chamar do Zingaya para WordPress é vulnerável ao Script de Sites Cruzados Refletados através do 'email', 'primeiro_nome', 'last_nome' e 'telefone' parâmetros na página de administração de registro do plugin em todas as versões até, e incluindo, 1.0. Isto se deve à falta de sanidade de entrada e fuga de saída. Isto torna possível.

Tecnologiahá 10 dias

CVE-2026-6261: O tema Betheme para WordPress é vulnerável ao carregamento de arquivos…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O tema Betheme para WordPress é vulnerável ao carregamento de arquivos arbitrários em versões até, e incluindo, 28.4. Isto se deve ao fluxo de trabalho da função upload_ icons() que se move e desenrosca arquivos ZIP controlados pelo usuário em um diretório de uploads públicos sem validar os tipos de arquivos extraídos. Isto torna possível para os.